












Den sikreste standard er enkel: Brug et personligt hotspot eller et eSIM til alt, der involverer penge, arbejdsmail eller adgangskoder, og gem offentligt Wi-Fi til browsing, som ikke ville skade dig, hvis nogen så det. Hvis du ikke har andet valg end at oprette forbindelse, skal du bekræfte netværksnavnet med personalet, holde dig til HTTPS-websteder og slå automatisk forbindelse og fildeling fra, før du gør noget andet. De tre handlinger lukker det meste af forskellen mellem et tilfældigt lufthavnsnetværk og en privat mobilforbindelse.
Kort fortalt:
- Brug af et personligt hotspot eller et eSIM giver en privat, krypteret forbindelse, der eliminerer de risici, som falske netværk, malware eller kompromitteret hardware medfører.
- Selv med HTTPS kan metadata som DNS-opslag og angivelser af servernavne afsløre besøgte domæner, hvilket gør kryptering alene utilstrækkelig til fuld beskyttelse af privatlivet på delte netværk.
- Bekræft det nøjagtige netværksnavn med personalet, undgå captive portals, der anmoder om installation af apps, og slå automatisk forbindelse fra for at minimere eksponeringen for forfalskede eller kompromitterede offentlige Wi-Fi-netværk.
- Deaktivering af fildeling, deaktivering af Bluetooth og indstilling af enheder til "offentligt" netværk hjælper med at forhindre angribere i at finde eller få adgang til din enhed.
- Skal du til nye destinationer? Hvis du køber og aktiverer et eSIM før ankomsten, får du kryptering på operatørniveau og undgår eksponering for usikre eller manipulerede gæstenetværk.
Indholdsfortegnelse
- Hvad angribere faktisk kan stjæle på offentligt Wi-Fi
- En prioriteret tjekliste til sikker brug af offentligt Wi-Fi
- Personligt hotspot, lokalt SIM-kort eller eSIM: Hvad er egentlig sikrest?
- Begrænsning af indsamling af markedsføringsdata på gæste-Wi-Fi
- Indstilling af firewall og netværksindstillinger til offentligt Wi-Fi
- Hvorfor DNS over HTTPS er vigtigt på delte netværk
- Sådan opdager du et falsk eller mistænkeligt netværk, før du opretter forbindelse
- Fysiske sikkerhedsvaner, der betyder lige så meget
- Hvorfor mobilnetværk slår offentligt Wi-Fi til alt, der betyder noget
- Bliv forbundet, før du overhovedet ser et hotel-login
- Kilder brugt i denne artikel
- Ofte stillede spørgsmål
Hvad angribere faktisk kan stjæle på offentligt Wi-Fi
Risikoen ved offentligt Wi-Fi er ikke vag. Den er specifik: brugernavne og adgangskoder, der indtastes i ukrypterede formularer, sessionscookies, som gør det muligt for nogen at kapre en konto, du er logget ind på, uden nogensinde at se din adgangskode, bankoplysninger, der indtastes på forfalskede sider, e-mailindhold i ældre apps, der springer kryptering over, og enhedsidentifikatorer, der gør det muligt for en netværksoperatør at spore dig på tværs af besøg.
Det meste af dette sker gennem et lille antal gentagelige tricks.
- Ondsindede tvillingernetværk: Angribere udsender et navn som "Airport_Free_WiFi", der efterligner det rigtige netværk, og telefoner, der er indstillet til automatisk at oprette forbindelse, kobler sig på uden at spørge.
- Man-in-the-middle-aflytning: Når du først er på angriberens netværk, placerer de sig mellem dig og internettet, hvor de læser eller ændrer ukrypteret trafik.
- Hackede captive portals: Selve login-siden bliver kapret, og nogle gange vises en falsk browseropdatering, der i virkeligheden er malware - en taktik, som sikkerhedsforskere har betegnet som ClickFix-lignende angreb.
- Kompromitteret gateway-hardware: Wi-Fi-routere på hoteller eller konferencer bliver hacket ved kilden, hvilket betyder, at selv et netværk med et legitimt navn kan være farligt.
Her er nuancen, som de fleste vejledninger springer over. HTTPS dækker nu langt størstedelen af webtrafikken, og det skift har reelt reduceret det klassiske tyveri gennem pakkesnifning. Men kryptering beskytter indholdet af en forbindelse, ikke metadataene omkring den. Alle, der overvåger den lokale netværkstrafik, kan ofte stadig se DNS-opslagene og SNI-dataene (Server Name Indication), som afslører, hvilke domæner du har besøgt, selv når de ikke kan læse det, du har skrevet. FTC's egne retningslinjer om sikkerhed på offentligt Wi-Fi fremhæver det samme: HTTPS er en reel forbedring, men login-sider, captive portaler og ældre apps, der stadig sender data ukrypteret, kan fortsat udnyttes. Kryptering løste gårsdagens problem. Den løste ikke dagens.
En prioriteret tjekliste til sikker brug af offentligt Wi-Fi
Betragt sikkerhed på offentligt Wi-Fi som en rækkefølge, ikke en enkelt kontakt. Gør dette i rækkefølge.
Før du forlader hjemmet:
- Slå automatiske opdateringer af operativsystem og apps til, så kendte sårbarheder bliver rettet, uden at du skal huske at kontrollere det.
- Aktivér enhedens indbyggede firewall.
- Brug en adgangskodeadministrator, så en stjålet adgangskode på ét websted aldrig også bliver din hovednøgle alle andre steder.
- Slå totrinsgodkendelse til eller, hvis det tilbydes, adgangsnøgler til netbank, e-mail og cloudlagring.
- Deaktivér automatisk forbindelse til åbne netværk i dine Wi-Fi-indstillinger.
Så snart du opretter forbindelse: 6. Bekræft det nøjagtige SSID mundtligt med personalet. Gæt ikke mellem “Hotel_Guest” og “Hotel-Guest.” 7. Afvis enhver captive portal-prompt, der beder dig om at installere en app eller “opdatere” for at komme online. 8. Vær opmærksom på certifikatadvarsler. Hvis en browser markerer et websted som usikkert på offentligt Wi-Fi, er det ikke en fejl, der skal ignoreres. 9. Brug en velrenommeret VPN, når du specifikt har brug for at skjule din browsing for netværksoperatøren.
Mens du er i gang: 10. Undlad helt at logge ind på netbank, skatteindberetning og shopping på delte netværk. 11. Slå fil- og printerdeling fra, så din enhed ikke kan findes af andre på det samme netværk. 12. Glem netværket bagefter, så din enhed ikke automatisk opretter forbindelse til det igen næste gang.
Hvis du har mistanke om, at du er blevet kompromitteret: 13. Skift til en betroet forbindelse, før du ændrer adgangskoder, og gør det aldrig fra det samme mistænkelige netværk. 14. Gennemgå den seneste kontoaktivitet for login, du ikke kan genkende. 15. Anmeld identitetstyveri eller svindel på reportfraud.ftc.gov, og indgiv en klage til IC3, hvis hændelsen medførte økonomisk tab.
Pro tip: Indstil dine bank- og arbejdsmailapps til “kun mobildata” i telefonens indstillinger. Selv hvis din enhed ved en fejl opretter forbindelse til et hotelhotspot, sender disse specifikke apps aldrig data via det.
Personligt hotspot, lokalt SIM-kort eller eSIM: Hvad er egentlig sikrest?
Et personligt hotspot eller et eSIM omgår hele problemet med delte netværk, fordi din forbindelse kører gennem en privat, operatørkrypteret session i stedet for en tunnel, som snesevis af fremmede også bruger. Der findes ingen ondsindet tvilling, der kan efterligne forbindelsen, fordi der ikke er noget delt netværk at efterligne.
Hvis du bruger et personligt hotspot, er nogle få vaner vigtige:
- Angiv en stærk, unik hotspot-adgangskode i stedet for standardkoden på fire cifre.
- Deaktivér Bluetooth og fildeling, mens det er aktivt.
- Tving følsomme apps til kun at bruge mobildata, så vanen med at oprette forbindelse til “gratis” Wi-Fi ikke ophæver beskyttelsen.
Ulemperne er reelle, men små. Et hotspot bruger af din egen datapakke, og roaming i udlandet via dit hjemlands mobilselskab bliver hurtigt dyrt. Det er her, et eSIM ændrer regnestykket for rejsende. Aktiveringen tager få minutter via en QR-kode, du skal ikke skifte et fysisk SIM-kort, og du får kryptering på operatørniveau i destinationslandet i stedet for at stole på hotellets eller lufthavnens infrastruktur, som du ikke kan verificere.
Skal du til Singapore eller planlægger du et stop i Seoul? eSIMGlobes eSIM Singapore- og eSIM Seoul-abonnementer leveres øjeblikkeligt via e-mail, så du helt kan springe hotellets Wi-Fi-loginskærm over og lande allerede forbundet. Hvis du vil se nærmere på, hvordan eSIM-kryptering klarer sig sammenlignet med delte netværk, kan du læse denne gennemgang af eSIM-sikkerhed og privatliv i udlandet.
Begrænsning af indsamling af markedsføringsdata på gæste-Wi-Fi
Captive portals findes primært for at indsamle dine oplysninger, ikke for at godkende dig. Caféer, lufthavne og hoteller bruger login-skærmen som en markedsføringskanal, og de vilkår, du tvinges til at acceptere, fungerer som regel også som tilmelding til en mailingliste.
Nogle få vaner begrænser, hvor meget der knyttes til din virkelige identitet:
- Brug en engangs- eller alias-e-mailadresse til gæste-Wi-Fi-login i stedet for din primære indbakke. Der findes mange gratis e-mailudbydere, som specifikt tilbyder dette.
- Undgå login med "Fortsæt med Google" eller "Fortsæt med Facebook" på captive portaler. Sociale logins giver netværksoperatøren en direkte forbindelse mellem din virkelige identitet, dit sociale netværk og din placering den pågældende dag.
- Spring valgfrie profilfelter over. Navn og e-mail er ofte obligatoriske; fødselsdato, telefonnummer og postnummer er ofte valgfrie, selv når formularen ikke gør det tydeligt.
- Afvis tilmeldinger til loyalitetsprogrammer via SMS eller apps, der er knyttet til gæstenetværket, medmindre du faktisk har til hensigt at vende tilbage.
Intet af dette stopper en målrettet angriber, men det begrænser den almindelige, lovlige dataindsamling, der finder sted, hver gang du accepterer et hotels servicevilkår bare for at tjekke din e-mail. De to risici er forskellige: Den ene er en sikkerhedstrussel, den anden er et privatlivslæk, du selv accepterer. Hvis du behandler dem ens og bruger de samme forsvar, overser du begge dele.
Indstilling af firewall og netværksindstillinger til offentligt Wi-Fi
Din enheds indbyggede firewall gør mindre, end du tror, hvis den ikke faktisk er konfigureret. På både Windows og macOS skal du bekræfte, at firewallen er slået til, og derefter indstille netværksprofilen til "offentlig" i stedet for "privat" eller "hjemme", hver gang du opretter forbindelse et ukendt sted. Den ene indstilling ændrer, hvor synlig din enhed er for andre på det samme netværk.
Et par indstillinger, der er værd at kontrollere, hver gang du rejser:
- Deaktivér netværksregistrering samt fil- og printerdeling på offentlige netværk. Mange operativsystemer gør dette automatisk, når du vælger "offentligt", men det er værd at bekræfte manuelt.
- Slå AirDrop eller lignende funktioner til fildeling i nærheden fra, eller indstil dem til "kun kontakter" i stedet for "alle".
- Deaktivér Bluetooth, når du ikke aktivt bruger det, da nogle angreb bruger Bluetooth som en sekundær indgang.
- På mobilen skal du kontrollere, at din telefon ikke er indstillet til automatisk at oprette forbindelse til åbne netværk eller netværk, den tidligere har brugt.
Det tager under to minutter at kontrollere disse indstillinger, og de forbliver aktive, indtil du ændrer dem igen. Pointen er ikke at låse din enhed permanent, men at sikre, at den "offentlige" tilstand, du stoler på, faktisk gør sit arbejde i stedet for at være en standardindstilling fra den dag, den blev sat op.
Hvorfor DNS over HTTPS er vigtigt på delte netværk
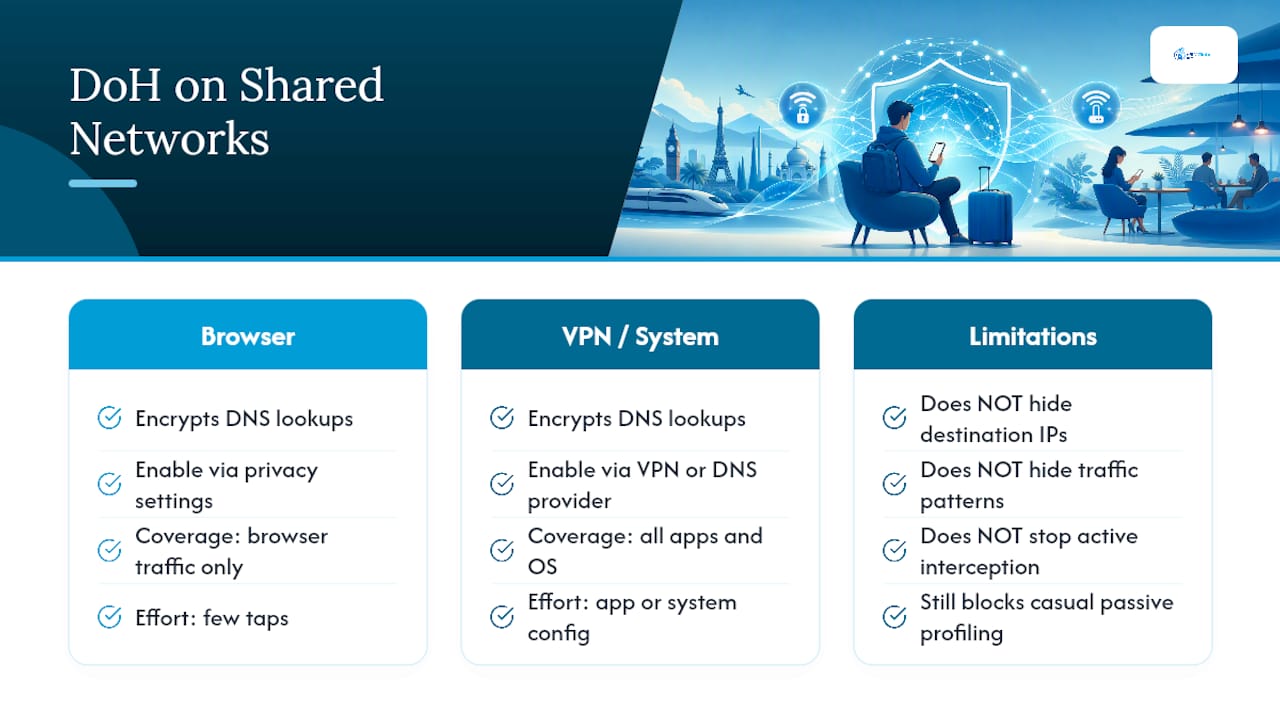
HTTPS krypterer det, du sender og modtager på et websted, men opslaget, der sker, før din browser overhovedet indlæser siden, og som oversætter "yourbank.com" til en IP-adresse, foregår traditionelt ukrypteret. Alle, der overvåger det lokale netværk, kan se den DNS-forespørgsel og vide præcis, hvilke domæner du besøger, selv uden at læse et eneste ord af din faktiske trafik.
DNS over HTTPS (DoH) krypterer også dette opslag og lukker dermed et af de metadatahuller, som HTTPS alene efterlader åbne. De fleste moderne browsere, herunder Chrome, Firefox og Safari, understøtter DoH indbygget, og det kræver normalt blot et par tryk i browserens privatlivsindstillinger at aktivere det i stedet for teknisk konfiguration. Nogle VPN-tjenester og sikre DNS-udbydere tilbyder den samme beskyttelse på operativsystemniveau, hvilket også dækker apps uden for browseren.
Det er ikke en komplet løsning. En person, der aktivt opsnapper din forbindelse via en kompromitteret gateway, kan stadig se trafikmønstre og destinations-IP'er, selv med krypteret DNS. Men for en netværksoperatør eller en fremmed, der tilfældigt aflytter trafik på det samme café-Wi-Fi, fjerner DoH en nem, passiv måde at opbygge en profil af din browsing på den pågældende forbindelse.
Sådan opdager du et falsk eller mistænkeligt netværk, før du opretter forbindelse
IC3 har dokumenteret så mange svindelnumre med hotspots, at der tegner sig et mønster: Falske netværk ser som regel næsten rigtige ud, ikke åbenlyst forkerte. Angriberne regner med, at du ikke tjekker grundigt efter.
Hold øje med dette, før du trykker på forbind:
- Et netværksnavn, der ligner, men ikke er helt identisk, som „Starbucks-WiFi” i stedet for stedets faktiske registrerede SSID.
- Flere netværk med næsten identiske navne, hvilket normalt betyder, at ét er ægte, og de andre udgiver sig for at være det.
- Ingen adgangskode kræves på et netværk, der burde have en, især i en virksomhed, der normalt oplyser en adgangskode på tryk.
- En captive portal, der beder dig installere en app, browserudvidelse eller et „sikkerhedscertifikat” bare for at komme online. Ægte gæste-Wi-Fi kræver aldrig, at du installerer software.
- Et usædvanligt stærkt eller usædvanligt svagt signal for stedet, hvilket kan tyde på et uautoriseret adgangspunkt, der fysisk er tættere på dig end den rigtige router.
Hvis du er i tvivl, så bed en medarbejder sige det nøjagtige netværksnavn højt i stedet for at pege på et skilt, da skilte lettere kan manipuleres end folks hukommelse om den daglige drift.
Fysiske sikkerhedsvaner, der betyder lige så meget
Digitale forsvar hjælper ikke, hvis nogen læser din skærm over skulderen eller ser dig indtaste en PIN-kode. Shoulder surfing er lavteknologisk, kræver ingen hackingfærdigheder og fungerer især godt netop de steder, hvor offentligt Wi-Fi bruges mest: overfyldte gateområder, togvogne og kaffebarer.
Et par vaner lukker dette hul:
- Sæt dig med ryggen mod en væg, når du arbejder på et offentligt sted, i stedet for at vende udad, hvor alle bag dig kan se din skærm.
- Brug et privatlivsfilter på bærbare computere, hvis du regelmæssigt arbejder fra caféer eller lufthavne.
- Dæk tastaturet, eller drej kroppen, når du indtaster en PIN-kode ved en hæveautomat eller kortlæser nær offentlige siddepladser.
- Hav enhederne fysisk på dig, eller lad dem være fastgjort gennem en taskestrop, i stedet for at efterlade dem uden opsyn “bare et øjeblik”, mens du bestiller kaffe.
- Log ud af følsomme konti - lås ikke bare skærmen - hvis du går fra et delt bord i længere tid.
Intet af dette kræver teknisk viden, og det hele tager få sekunder. Men det er det lag, som de fleste sikkerhedstjeklister helt springer over, selv om et stjålet blik på en indtastet adgangskode kan omgå alle de firewallindstillinger, du tidligere har konfigureret.
Hvorfor mobilnetværk slår offentligt Wi-Fi til alt, der betyder noget
Mønstret på tværs af alle angrebstyperne her er det samme: De afhænger alle af et delt netværk. Fjern det delte netværk, og ondsindede tvillinger, kompromitterede gateways og malware i captive portals har ganske enkelt intet at udnytte. Det er hele logikken bag at betragte mobildata, uanset om de kommer fra et personligt hotspot eller en eSIM, som standardvalget til følsomme opgaver i stedet for en reserveplan.
Til rejser specifikt giver en eSIM noget, som et hotspot alene ikke kan: datahastigheder og priser fra det lokale marked uden at skulle lede efter en fysisk SIM-skranke efter en lang flyrejse. eSIM-abonnementer aktiveres via QR-kode, før du overhovedet lander, hvilket betyder, at den praktiske rækkefølge er køb, aktivér, land, opret forbindelse - helt uden at røre ved et hotels tvivlsomme gæstenetværk. Hav også en reserveplan. Selv en pålidelig mobilnetdækning har områder uden signal, så det er fem minutters research værd at finde ud af, hvilke offentlige netværk på destinationen der i det mindste drives af velrenommerede steder, før du tager af sted.
— Daniel
Bliv forbundet, før du overhovedet ser et hotel-login
En eSIM er alternativet til at gamble med hotellets eller lufthavnens Wi-Fi. I stedet for at håbe på, at gæstenetværket er sikkert, lander du allerede forbundet via en privat, operatørkrypteret forbindelse, der leveres direkte til din telefon inden afrejse.
Planer ankommer via e-mail få sekunder efter betalingen, aktiveres ved scanning af en QR-kode, uden SIM-skranke, ingen captive portal og ingen login-skærm, der indsamler din e-mail til en mailingliste. Skal du til Singapore? Med eSIM Singapore-planen er du online, så snart du lander. Skal du til Sydkorea? eSIM Seoul dækker det samme behov dér. Rejser du gennem flere lande på én tur? Samlingen eSIM Asia dækker syv områder med én plan, og eSIM Europe dækker mere end 30. Til destinationer uden for disse regioner kan du gennemse det fulde udvalg af eSIM Italy, UAE, Thailand og flere og vælge den plan, der passer til din rejseplan. Køb før afrejse, aktivér ved ankomst, og spring det netværk over, som du ikke kan verificere.
Kilder brugt i denne artikel
- Er offentlige Wi-Fi-netværk sikre? Det skal du vide — FTC's forbrugeroplysninger om captive portaler og HTTPS-begrænsninger
- Anmeld svindel — FTC-portal til rapportering af identitetstyveri og svindel
- IC3-advarsel om hotspot-svindel — vejledning fra FBI Internet Crime Complaint Center om evil twin-netværk
- Rapportering fra Techlicious og SpeedtestHQ om risici ved offentligt Wi-Fi og praksis for krypteret DNS
Ofte stillede spørgsmål
Hvor usikkert er det at oprette forbindelse til offentligt Wi-Fi?
Det afhænger i høj grad af netværket og af, hvad du foretager dig på det. Tilfældig browsing på HTTPS-websteder indebærer en lav risiko, eftersom det meste webtrafik nu er krypteret, men netbank, shopping eller login på arbejdskonti via offentligt Wi-Fi er stadig reelt risikabelt på grund af evil twin-netværk og kompromitterede gateways.
Er det muligt at blive hacket på offentligt Wi-Fi?
Ja. Angribere bruger falske hotspots, man-in-the-middle-aflytning og kompromitterede captive portaler til at stjæle adgangskoder, sessionscookies og finansielle oplysninger fra intetanende brugere. FTC og IC3 har gentagne gange dokumenteret disse angrebsmønstre.
Hvorfor bør du ikke oprette forbindelse til offentligt Wi-Fi til følsomme opgaver?
Fordi et delt netværk giver en angriber en direkte mulighed for at opsnappe trafik eller narre din enhed til at oprette forbindelse til en forfalsket version af netværket. En privat mobilforbindelse via et personligt hotspot eller et eSIM eliminerer helt denne fælles angrebsflade.
Hvad er den sikreste måde at oprette forbindelse til offentligt Wi-Fi på?
Bekræft det nøjagtige netværksnavn med personalet, undgå at installere noget via en captive portal, hold dig til HTTPS-websteder, og brug en velrenommeret VPN, hvis du har brug for at skjule din browsing for netværksoperatøren. Når det handler om penge eller adgangskoder, bør du i stedet skifte til mobildata. eSIMGlobes lande- og regionsplaner, herunder eSIM Singapore, gør det muligt for rejsende helt at undgå offentligt Wi-Fi til følsomme opgaver.