












القاعدة الافتراضية الأكثر أمانًا بسيطة: استخدم نقطة اتصال شخصية أو شريحة eSIM لأي شيء يتضمن المال أو بريد العمل الإلكتروني أو كلمات المرور، واحتفظ بشبكات Wi-Fi العامة للتصفح الذي لن يضرّك إذا رآه شخص آخر. وإذا لم يكن أمامك خيار سوى الاتصال، فتحقّق من اسم الشبكة مع الموظفين، والتزم بالمواقع التي تستخدم HTTPS، وأوقف الانضمام التلقائي ومشاركة الملفات قبل أن تفعل أي شيء آخر. تغلق هذه الخطوات الثلاث معظم الفجوة بين شبكة مطار عشوائية واتصال خلوي خاص.
الخلاصة:
- يوفّر استخدام نقطة اتصال شخصية أو شريحة eSIM اتصالًا خاصًا ومشفّرًا يلغي المخاطر التي تفرضها الشبكات المزيفة أو البرمجيات الخبيثة أو الأجهزة المخترقة.
- حتى مع HTTPS، قد تكشف البيانات الوصفية مثل عمليات بحث DNS ومؤشرات أسماء الخوادم النطاقات التي زرتها، ما يجعل التشفير وحده غير كافٍ لتوفير الخصوصية الكاملة على الشبكات المشتركة.
- تحقّق من اسم الشبكة بدقة مع الموظفين، وتجنّب بوابات الوصول التي تطلب تثبيت تطبيقات، وأوقف الانضمام التلقائي لتقليل التعرّض لشبكات Wi-Fi العامة المزيفة أو المخترقة.
- يساعد تعطيل مشاركة الملفات، وإيقاف تشغيل Bluetooth، وضبط الأجهزة على وضع الشبكة “العامة” في منع المهاجمين من اكتشاف جهازك أو الوصول إليه.
- هل تتجه إلى وجهات جديدة؟ يتيح شراء شريحة eSIM وتفعيلها قبل الوصول تشفيرًا بمستوى شركات الاتصالات، ويمنع التعرّض لشبكات الضيوف غير الآمنة أو التي تم العبث بها.
جدول المحتويات
- ما الذي يستطيع المهاجمون سرقته فعلًا عبر شبكات Wi-Fi العامة
- قائمة مرجعية مرتبة حسب الأولوية لاستخدام Wi-Fi العام بأمان
- نقطة الاتصال الشخصية أم شريحة SIM محلية أم eSIM: أيها أكثر أمانًا فعلًا؟
- الحد من جمع البيانات التسويقية على شبكة Wi-Fi للضيوف
- ضبط جدار الحماية وإعدادات الشبكة لشبكة Wi-Fi عامة
- لماذا يهم استخدام DNS عبر HTTPS على الشبكات المشتركة
- اكتشاف شبكة مزيفة أو مشبوهة قبل الاتصال بها
- عادات الأمان المادي التي لا تقل أهمية
- لماذا تتفوق بيانات الهاتف المحمول على شبكة Wi-Fi العامة في كل ما يهم
- اتصل بالإنترنت قبل أن ترى شاشة تسجيل الدخول إلى الفندق
- المصادر المستخدمة في هذا المقال
- الأسئلة الشائعة
ما الذي يستطيع المهاجمون سرقته فعلًا عبر شبكات Wi-Fi العامة
مخاطر شبكات Wi-Fi العامة ليست مبهمة، بل محددة: أسماء المستخدمين وكلمات المرور التي تُكتب في نماذج غير مشفّرة، وملفات تعريف الارتباط الخاصة بالجلسات التي تتيح لشخص ما اختطاف حساب مسجّل الدخول من دون رؤية كلمة مرورك، والبيانات المصرفية التي تُدخل في صفحات مزيفة، ومحتوى البريد الإلكتروني في التطبيقات القديمة التي تتجاوز التشفير، ومعرّفات الأجهزة التي تتيح لمشغّل الشبكة تتبّعك عبر الزيارات المتكررة.
تحدث معظم هذه الأمور من خلال مجموعة صغيرة من الحيل القابلة للتكرار.
- شبكات التوأم الشرير: يبث المهاجمون اسمًا مثل “Airport_Free_WiFi” يحاكي اسم الشبكة الحقيقية، وتتصل به الهواتف المضبوطة على الانضمام التلقائي من دون طلب تأكيد.
- اعتراض الوسيط: بمجرد اتصالك بشبكة المهاجم، يتمركز بينك وبين الإنترنت، ويقرأ حركة المرور غير المشفّرة أو يغيّرها.
- بوابات الوصول المخترقة: يتم اختراق صفحة تسجيل الدخول نفسها، وقد تدفع أحيانًا إلى تحديث مزيف للمتصفح يكون في الواقع برمجية خبيثة، وهي حيلة صنّفها باحثو الأمن ضمن هجمات بأسلوب ClickFix.
- أجهزة البوابة المخترقة: تتعرض أجهزة توجيه Wi-Fi في الفنادق أو المؤتمرات للاختراق من المصدر، ما يعني أن حتى الشبكة ذات الاسم الشرعي قد تكون خطيرة.
إليك التفصيل الذي تتجاهله معظم الأدلة. يغطي HTTPS الآن الغالبية العظمى من حركة مرور الويب، وقد أدى هذا التحول فعلًا إلى الحد من سرقة البيانات التقليدية عبر التنصّت على الحزم. لكن التشفير يحمي محتوى الاتصال، لا البيانات الوصفية المحيطة به. وغالبًا ما يستطيع أي شخص يراقب حركة مرور الشبكة المحلية رؤية استعلامات DNS وبيانات SNI (مؤشر اسم الخادم) التي تكشف النطاقات التي زرتها، حتى عندما لا يستطيع قراءة ما كتبته. وتوضح إرشادات لجنة التجارة الفيدرالية (FTC) نفسها بشأن أمان Wi-Fi العام النقطة ذاتها: يمثل HTTPS تحسنًا حقيقيًا، لكن صفحات تسجيل الدخول والبوابات المقيدة والتطبيقات القديمة التي لا تزال ترسل البيانات دون تشفير تظل قابلة للاستغلال. لقد حل التشفير مشكلة الأمس، لكنه لم يحل مشكلة اليوم.
قائمة مرجعية مرتبة حسب الأولوية لاستخدام Wi-Fi العام بأمان
تعامل مع أمان Wi-Fi العام باعتباره سلسلة من الخطوات، لا مفتاحًا واحدًا. نفّذها بالترتيب.
قبل مغادرة المنزل:
- فعّل التحديثات التلقائية لنظام التشغيل والتطبيقات حتى تُصلح الثغرات المعروفة دون الحاجة إلى تذكّر التحقق منها.
- فعّل جدار الحماية المدمج في جهازك.
- استخدم مدير كلمات مرور حتى لا تتحول كلمة مرور مسروقة من أحد المواقع إلى مفتاحك الرئيسي في كل مكان آخر.
- فعّل المصادقة الثنائية أو، حيثما توفرت، مفاتيح المرور للخدمات المصرفية والبريد الإلكتروني والتخزين السحابي.
- عطّل الانضمام التلقائي إلى الشبكات المفتوحة من إعدادات Wi-Fi.
بمجرد الاتصال: 6. أكّد اسم SSID الدقيق شفهيًا مع الموظفين. لا تخمّن بين «Hotel_Guest» و«Hotel-Guest». 7. ارفض أي مطالبة من البوابة المقيدة تطلب منك تثبيت تطبيق أو إجراء «تحديث» للاتصال بالإنترنت. 8. انتبه إلى تحذيرات الشهادات. إذا أشار المتصفح إلى أن موقعًا غير آمن على شبكة Wi-Fi عامة، فلا تعتبر ذلك خللًا وتتجاهله. 9. استخدم VPN موثوقًا عندما تحتاج تحديدًا إلى إخفاء تصفحك عن مشغّل الشبكة.
أثناء ذلك: 10. تجنّب تسجيل الدخول إلى الخدمات المصرفية وتقديم الإقرارات الضريبية والتسوّق تمامًا عند استخدام الشبكات المشتركة. 11. عطّل مشاركة الملفات والطابعات حتى لا يكون جهازك قابلًا للاكتشاف من قِبل الآخرين على الشبكة نفسها. 12. احذف الشبكة بعد ذلك حتى لا يعاود جهازك الاتصال بها تلقائيًا في المرة القادمة.
إذا كنت تشك في أنه تم اختراقك: 13. انتقل إلى اتصال موثوق قبل تغيير أي كلمات مرور، ولا تفعل ذلك مطلقًا من الشبكة المشبوهة نفسها. 14. راجع نشاط الحساب الأخير بحثًا عن عمليات تسجيل دخول لا تتعرف عليها. 15. أبلغ عن سرقة الهوية أو الاحتيال عبر reportfraud.ftc.gov، وقدّم شكوى إلى IC3 إذا تضمن الحادث خسارة مالية.
نصيحة احترافية: اضبط تطبيقات الخدمات المصرفية وبريد العمل الإلكتروني على «البيانات الخلوية فقط» في إعدادات هاتفك. حتى إذا انضم جهازك عن طريق الخطأ إلى نقطة اتصال في الفندق، فلن تنقل هذه التطبيقات المحددة أي بيانات عبرها.
نقطة الاتصال الشخصية أم شريحة SIM محلية أم eSIM: أيها أكثر أمانًا فعلًا؟
تتجاوز نقطة الاتصال الشخصية أو eSIM مشكلة الشبكات المشتركة بأكملها، لأن اتصالك يمر عبر جلسة خاصة ومشفرة من شركة الاتصالات بدلًا من نفق يستخدمه أيضًا عشرات الغرباء. ولا يمكن إنشاء شبكة توأم خبيثة لانتحال الشبكة، إذ لا توجد شبكة مشتركة لانتحالها أصلًا.
إذا كنت تستخدم نقطة اتصال شخصية، فهناك بعض العادات المهمة:
- عيّن كلمة مرور قوية وفريدة لنقطة الاتصال بدلًا من كلمة المرور الافتراضية المكونة من أربعة أرقام.
- عطّل Bluetooth ومشاركة الملفات أثناء تفعيلها.
- أجبر التطبيقات الحساسة على استخدام البيانات الخلوية فقط، حتى لا تُبطل عادة الانضمام إلى شبكات Wi-Fi «المجانية» هذه الحماية.
المقايضات موجودة فعلًا لكنها محدودة. تستهلك نقطة الاتصال باقة بياناتك الخاصة، بينما يصبح التجوال في الخارج عبر شركة الاتصالات المحلية مكلفًا بسرعة. وهنا تغيّر eSIM المعادلة للمسافرين. يستغرق التفعيل دقائق عبر رمز QR، ولا حاجة إلى استبدال شريحة SIM فعلية، وتحصل على تشفير بمستوى شركة الاتصالات في بلد الوجهة بدلًا من الاعتماد على بنية الفندق أو المطار التحتية التي لا يمكنك التحقق منها.
هل تتجه إلى سنغافورة أو تخطط للتوقف في سيول؟ توفر خطتا eSIM سنغافورة وeSIM سيول من eSIMGlobe فورًا عبر البريد الإلكتروني، لذا يمكنك تخطي شاشة تسجيل الدخول إلى شبكة Wi-Fi في الفندق تمامًا والوصول وأنت متصل بالإنترنت. وللاطلاع بشكل أعمق على مقارنة تشفير eSIM بالشبكات المشتركة، راجع هذا التحليل حول أمان eSIM وخصوصيته في الخارج.
الحد من جمع البيانات التسويقية على شبكة Wi-Fi للضيوف
توجد البوابات المقيدة أساسًا لجمع معلوماتك، لا لمصادقتك. تستخدم المقاهي والمطارات والفنادق شاشة تسجيل الدخول هذه كقناة تسويقية، وعادةً ما تُعد الشروط التي تُجبر على قبولها موافقةً على الاشتراك في قائمة بريدية أيضًا.
تحد بعض العادات من كمية المعلومات المرتبطة بهويتك الحقيقية:
- استخدم عنوان بريد إلكتروني مؤقتًا أو مستعارًا لتسجيل الدخول إلى شبكة Wi-Fi للضيوف بدلًا من صندوق بريدك الأساسي. توجد الكثير من خدمات البريد الإلكتروني المجانية المخصصة لهذا الغرض.
- تجنّب عمليات تسجيل الدخول باستخدام "متابعة مع Google" أو "متابعة مع Facebook" على البوابات المقيدة. إذ تمنح عمليات تسجيل الدخول عبر الشبكات الاجتماعية مشغّل الشبكة رابطًا مباشرًا بين هويتك الحقيقية وشبكتك الاجتماعية وموقعك في ذلك اليوم.
- تخطَّ حقول الملف الشخصي الاختيارية. غالبًا ما يكون الاسم والبريد الإلكتروني إلزاميين؛ أما تاريخ الميلاد ورقم الهاتف والرمز البريدي فكثيرًا ما تكون اختيارية، حتى عندما لا يوضح النموذج ذلك.
- ارفض التسجيل في برامج الولاء عبر الرسائل النصية القصيرة أو التطبيقات المرتبطة بشبكة الضيوف، ما لم تكن تنوي العودة فعلًا.
لا يمنع أيّ من ذلك مهاجمًا مصممًا على الاختراق، لكنه يحدّ من جمع البيانات العادي والقانوني الذي يحدث كلما وافقت على شروط استخدام فندق لمجرد التحقق من بريدك الإلكتروني. المخاطرتان مختلفتان: إحداهما تهديد أمني، والأخرى تسرّب للخصوصية تساهم فيه طوعًا. ومعاملتهما بالطريقة نفسها وبوسائل الدفاع نفسها يفوّت التعامل مع كلتيهما.
ضبط جدار الحماية وإعدادات الشبكة لشبكة Wi-Fi عامة
يؤدي جدار الحماية المدمج في جهازك عملًا أقل مما تظن إذا لم يكن مُعدًّا فعليًا. على كل من Windows وmacOS، تأكد من تشغيل جدار الحماية، ثم اضبط ملف تعريف الشبكة على "عامة" بدلًا من "خاصة" أو "منزلية" كلما اتصلت بمكان غير مألوف. يغيّر هذا الإعداد وحده مدى ظهور جهازك للآخرين على الشبكة نفسها.
إليك بعض الإعدادات التي تستحق التحقق منها في كل مرة تسافر فيها:
- عطّل اكتشاف الشبكة ومشاركة الملفات والطابعات على الشبكات العامة. تفعل العديد من أنظمة التشغيل ذلك تلقائيًا عند اختيار "عامة"، لكن من المفيد التأكد يدويًا.
- أوقف AirDrop أو ميزات مشاركة الملفات القريبة المماثلة، أو اضبطها على "جهات الاتصال فقط" بدلًا من "الجميع".
- عطّل Bluetooth عندما لا تكون تستخدمه بنشاط، إذ تستغل بعض الهجمات Bluetooth كنقطة دخول ثانوية.
- على الهاتف المحمول، تحقّق من أن هاتفك ليس مضبوطًا على الاتصال تلقائيًا بالشبكات المفتوحة أو التي استخدمتها سابقًا.
يستغرق التحقق من هذه الإعدادات أقل من دقيقتين، وتظل سارية حتى تغيّرها مرة أخرى. الهدف ليس تأمين جهازك بشكل دائم، بل التأكد من أن وضع "العامة" الذي تعتمد عليه يؤدي وظيفته فعلًا بدلًا من بقائه على الإعداد الافتراضي منذ يوم الإعداد.
لماذا يهم استخدام DNS عبر HTTPS على الشبكات المشتركة
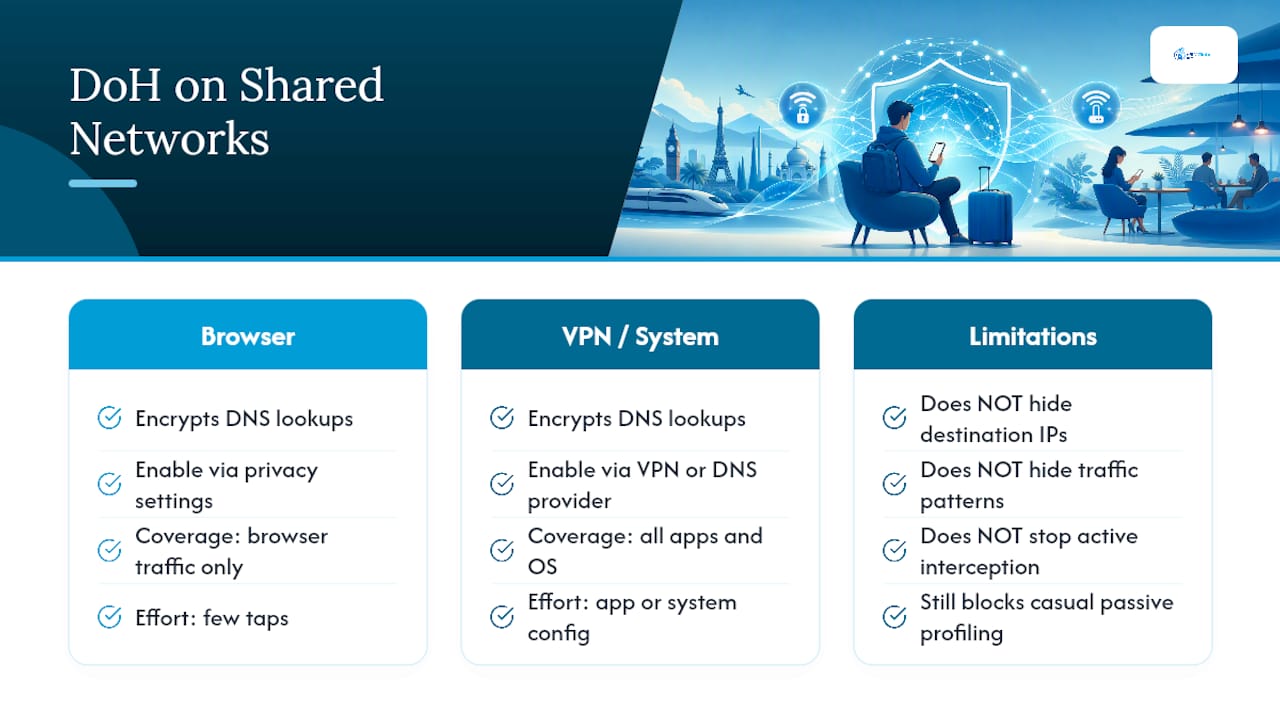
يشفّر HTTPS ما ترسله وتستقبله على موقع إلكتروني، لكن عملية البحث التي تحدث قبل أن يحمّل متصفحك الصفحة حتى، والتي تترجم "yourbank.com" إلى عنوان IP، كانت تُجرى تقليديًا دون تشفير. ويمكن لأي شخص يراقب الشبكة المحلية رؤية استعلام DNS هذا ومعرفة النطاقات التي تزورها بالضبط، حتى من دون قراءة كلمة واحدة من حركة بياناتك الفعلية.
يشفّر DNS عبر HTTPS (DoH) عملية البحث تلك أيضًا، مما يسد إحدى فجوات البيانات الوصفية التي يتركها HTTPS وحده مفتوحة. تدعم معظم المتصفحات الحديثة، بما فيها Chrome وFirefox وSafari، بروتوكول DoH أصليًا، وعادةً لا يتطلب تفعيله سوى بضع نقرات في إعدادات الخصوصية بالمتصفح بدلًا من أي إعداد تقني. وتوفر بعض خدمات VPN ومزوّدي DNS الآمن الحماية نفسها على مستوى نظام التشغيل، مما يشمل التطبيقات خارج المتصفح أيضًا.
هذا ليس حلًا كاملًا. فلا يزال بإمكان شخص يعترض اتصالك بنشاط عبر بوابة مخترقة رؤية أنماط حركة المرور وعناوين IP الوجهة حتى مع تشفير DNS. لكن بالنسبة إلى مشغّل الشبكة أو شخص غريب يتنصّت عرضيًا على حركة المرور عبر شبكة Wi-Fi في المقهى نفسه، يزيل DoH طريقة سهلة وسلبية لإنشاء ملف تعريفي لتصفّحك على ذلك الاتصال.
اكتشاف شبكة مزيفة أو مشبوهة قبل الاتصال بها
وثّق مركز IC3 عددًا كافيًا من عمليات الاحتيال عبر نقاط الاتصال بحيث ظهر نمط واضح: تميل الشبكات المزيفة إلى أن تبدو صحيحة تقريبًا، لا خاطئة بوضوح. يعتمد المهاجمون على عدم تحقّقك بدقة.
انتبه إلى هذه الأمور قبل النقر على الاتصال:
- اسم شبكة قريب لكنه غير مطابق تمامًا، مثل “Starbucks-WiFi” بدلًا من SSID المسجّل الفعلي للمكان.
- شبكات متعددة بأسماء متطابقة تقريبًا، مما يعني عادةً أن إحداها حقيقية والباقي منتحلون.
- عدم طلب كلمة مرور على شبكة يُفترض أن تتطلبها، لا سيما في نشاط تجاري يوفّر عادةً كلمة مرور مطبوعة.
- بوابة دخول تطلب منك تثبيت تطبيق أو إضافة للمتصفح أو «شهادة أمان» لمجرد الاتصال بالإنترنت. لا تتطلب شبكة Wi-Fi للضيوف المشروعة تثبيت أي برنامج.
- إشارة قوية أو ضعيفة بشكل غير معتاد بالنسبة إلى الموقع، مما قد يشير إلى نقطة وصول خادعة أقرب إليك فعليًا من جهاز التوجيه الحقيقي.
عند الشك، اطلب من أحد الموظفين أن يذكر اسم الشبكة بالضبط بصوت عالٍ بدلًا من الإشارة إلى لافتة، إذ يمكن العبث باللافتات بسهولة أكبر من العبث بذاكرة الأشخاص بشأن إجراءات العمل اليومية.
عادات الأمان المادي التي لا تقل أهمية
لا تفيد وسائل الحماية الرقمية إذا كان شخص ما يقرأ شاشتك من فوق كتفك أو يراقبك وأنت تكتب رمز PIN. فالتلصص من فوق الكتف أسلوب منخفض التقنية، ولا يتطلب مهارة في الاختراق، وينجح خصوصًا في الأماكن نفسها التي تُستخدم فيها شبكات Wi-Fi العامة بكثرة: مناطق بوابات الصعود المزدحمة، وعربات القطارات، ومناضد المقاهي.
هناك بعض العادات التي تسد هذه الفجوة:
- اجلس وظهرك إلى الحائط عند العمل في مكان عام، بدلًا من مواجهة الخارج حيث يمكن لأي شخص خلفك رؤية شاشتك.
- استخدم مرشح شاشة للخصوصية على أجهزة الكمبيوتر المحمولة إذا كنت تعمل بانتظام من المقاهي أو المطارات.
- غطِّ لوحة المفاتيح أو أمل جسمك عند إدخال رمز PIN في جهاز صراف آلي أو قارئ بطاقات بالقرب من أماكن الجلوس العامة.
- أبقِ الأجهزة معك فعليًا أو مرّر حزام الحقيبة حولها بدلًا من تركها دون مراقبة «لدقيقة واحدة فقط» أثناء طلب القهوة.
- سجّل الخروج من الحسابات الحساسة، ولا تكتفِ بقفل الشاشة، إذا ابتعدت عن طاولة مشتركة لأي مدة كانت.
لا يتطلب أي من ذلك معرفة تقنية، وكلّه يستغرق ثواني. لكنه الطبقة التي تتجاهلها معظم قوائم التحقق الأمنية تمامًا، رغم أن نظرة خاطفة إلى كلمة مرور تكتبها تكفي لإفشال كل إعدادات جدار الحماية التي ضبطتها سابقًا.
لماذا تتفوق بيانات الهاتف المحمول على شبكة Wi-Fi العامة في كل ما يهم
النمط المشترك بين كل أنواع الهجمات هنا واحد: فجميعها تعتمد على شبكة مشتركة. أزل الشبكة المشتركة، ولن تجد الشبكات التوأم الخبيثة، والبوابات المخترقة، والبرمجيات الخبيثة في بوابات الدخول المقيدة أي شيء تستغله. هذا هو المنطق الكامل وراء اعتبار بيانات الهاتف المحمول، سواء أكانت من نقطة اتصال شخصية أو من شريحة eSIM، الخيار الافتراضي للمهام الحساسة بدلًا من كونها خطة احتياطية.
بالنسبة إلى السفر تحديدًا، تضيف شريحة eSIM ميزة لا يمكن لنقطة الاتصال وحدها توفيرها: سرعات بيانات وأسعارًا محلية من دون البحث عن كشك لشراء شريحة SIM فعلية بعد رحلة طيران طويلة. تُفعّل باقات eSIM عبر رمز QR قبل أن تهبط حتى، ما يعني أن التسلسل العملي هو الشراء، والتفعيل، والهبوط، والاتصال، وكل ذلك من دون استخدام شبكة الضيوف المشكوك فيها في الفندق. احتفظ بخطة احتياطية أيضًا. فحتى التغطية الخلوية الموثوقة قد تحتوي على مناطق ميتة، لذا يجدر بك أن تعرف أي الشبكات العامة في وجهتك تديرها جهات موثوقة على الأقل، وهذا لا يتطلب سوى خمس دقائق من البحث قبل السفر.
— دانيال
اتصل بالإنترنت قبل أن ترى شاشة تسجيل الدخول إلى الفندق
شريحة eSIM هي البديل عن المجازفة باستخدام شبكة Wi-Fi في الفندق أو المطار. فبدلًا من الأمل في أن تكون شبكة الضيوف آمنة، تصل وأنت متصل بالفعل عبر خط خاص ومشفّر من شركة الاتصالات، يُرسل مباشرةً إلى هاتفك قبل المغادرة.
تصل الخطط عبر البريد الإلكتروني خلال ثوانٍ بعد إتمام الدفع، ويتم تفعيلها عبر مسح رمز QR، من دون الحاجة إلى شباك SIM أو بوابة تسجيل دخول أو شاشة تسجيل دخول تجمع بريدك الإلكتروني لقائمة بريدية. هل تتجه إلى سنغافورة؟ تتيح لك خطة eSIM Singapore الاتصال بالإنترنت فور هبوطك. هل وجهتك كوريا الجنوبية؟ تغطي eSIM Seoul الحاجة نفسها هناك. هل تسافر عبر عدة بلدان في رحلة واحدة؟ تغطي مجموعة eSIM Asia سبع مناطق ضمن خطة واحدة، بينما تغطي eSIM Europe أكثر من 30 منطقة. وبالنسبة إلى الوجهات خارج تلك المناطق، تصفح المجموعة الكاملة التي تشمل eSIM Italy وUAE وThailand وغيرها، واختر الخطة التي تناسب برنامج رحلتك. اشترِ قبل السفر بالطائرة، وفعّل عند الوصول، وتجنب الشبكة التي لا يمكنك التحقق منها.
المصادر المستخدمة في هذا المقال
- هل شبكات Wi-Fi العامة آمنة؟ ما تحتاج إلى معرفته - إرشادات FTC للمستهلكين حول بوابات تسجيل الدخول العامة وحدود HTTPS
- الإبلاغ عن الاحتيال - بوابة FTC للإبلاغ عن سرقة الهوية والاحتيال
- إرشادات IC3 بشأن عمليات الاحتيال عبر نقاط الاتصال - توجيهات مركز شكاوى جرائم الإنترنت التابع لـ FBI حول الشبكات التوأم الخبيثة
- تقارير Techlicious وSpeedtestHQ حول مخاطر شبكات Wi-Fi العامة وممارسات DNS المشفّر
الأسئلة الشائعة
ما مدى عدم أمان الاتصال بشبكة Wi-Fi عامة؟
يعتمد ذلك بدرجة كبيرة على الشبكة وما تفعله عليها. ينطوي التصفح العادي على مواقع HTTPS على مخاطر منخفضة، لأن معظم حركة مرور الويب مشفّرة الآن، لكن الخدمات المصرفية أو التسوق أو تسجيل الدخول إلى حسابات العمل عبر شبكة Wi-Fi عامة يظل محفوفًا بالمخاطر فعلًا بسبب الشبكات التوأم الخبيثة والبوابات المخترقة.
هل من الممكن اختراقك عبر شبكة Wi-Fi عامة؟
نعم. يستخدم المهاجمون نقاط اتصال مزيفة، واعتراض الوسيط، وبوابات تسجيل دخول مخترقة لسرقة كلمات المرور وملفات تعريف ارتباط الجلسات والمعلومات المالية من المستخدمين غير المشتبهين. وقد وثّقت كل من FTC وIC3 أنماط الهجمات هذه مرارًا.
لماذا ينبغي ألا تتصل بشبكة Wi-Fi عامة لتنفيذ مهام حساسة؟
لأن الشبكة المشتركة تمنح المهاجم مسارًا مباشرًا لاعتراض حركة البيانات أو خداع جهازك للانضمام إلى نسخة مزيفة من تلك الشبكة. ويتجنب اتصال خلوي خاص عبر نقطة اتصال شخصية أو eSIM سطح الهجوم المشترك هذا تمامًا.
ما الطريقة الأكثر أمانًا للاتصال بشبكة Wi-Fi عامة؟
أكد اسم الشبكة بالضبط مع الموظفين، وتجنب تثبيت أي شيء عبر بوابة تسجيل الدخول، والتزم بمواقع HTTPS، واستخدم VPN موثوقًا إذا كنت بحاجة إلى إخفاء تصفحك عن مشغل الشبكة. وبالنسبة لأي شيء يتضمن أموالًا أو كلمات مرور، انتقل بدلًا من ذلك إلى بيانات الهاتف المحمول. تتيح خطط eSIMGlobe للبلدان والمناطق، بما في ذلك eSIM Singapore، للمسافرين تجنب شبكات Wi-Fi العامة تمامًا عند تنفيذ المهام الحساسة.