












Самый безопасный вариант по умолчанию прост: используйте личную точку доступа или eSIM для всего, что связано с деньгами, рабочей электронной почтой или паролями, а общедоступный Wi-Fi оставьте для просмотра материалов, раскрытие которых не причинит вам вреда. Если подключиться всё же необходимо, уточните у сотрудников имя сети, используйте только сайты с HTTPS и прежде всего отключите автоматическое подключение и общий доступ к файлам. Эти три шага устраняют большую часть разницы между случайной сетью в аэропорту и частным мобильным подключением.
Кратко:
- Личная точка доступа или eSIM обеспечивают частное зашифрованное соединение, устраняя риски поддельных сетей, вредоносных программ и скомпрометированного оборудования.
- Даже при использовании HTTPS такие метаданные, как DNS-запросы и указания имени сервера, могут раскрывать посещаемые домены, поэтому одного шифрования недостаточно для полной конфиденциальности в общих сетях.
- Уточните у сотрудников точное имя сети, избегайте гостевых порталов, которые предлагают установить приложения, и отключите автоматическое подключение, чтобы свести к минимуму риск столкнуться с поддельной или скомпрометированной общедоступной сетью Wi-Fi.
- Отключение общего доступа к файлам и Bluetooth, а также перевод устройства в режим «общедоступной» сети помогают предотвратить обнаружение устройства злоумышленниками или получение доступа к нему.
- Собираетесь в новое место? Покупка и активация eSIM до прибытия обеспечивает шифрование на уровне оператора и защищает от небезопасных или скомпрометированных гостевых сетей.
Содержание
- Что злоумышленники действительно могут украсть в общедоступной сети Wi-Fi
- Приоритетный список действий для безопасного использования публичного Wi-Fi
- Личная точка доступа, локальная SIM-карта или eSIM: что на самом деле безопаснее?
- Ограничение сбора маркетинговых данных в гостевой Wi-Fi-сети
- Настройка брандмауэра и сетевых параметров для публичного Wi-Fi
- Почему DNS через HTTPS важен в общедоступных сетях
- Как распознать поддельную или подозрительную сеть до подключения
- Привычки физической безопасности, которые не менее важны
- Почему сотовая связь лучше публичного Wi-Fi для всего действительно важного
- Подключитесь ещё до того, как увидите экран входа в сеть отеля
- Источники, использованные в этой статье
- Часто задаваемые вопросы
Что злоумышленники действительно могут украсть в общедоступной сети Wi-Fi
Риск при использовании общедоступного Wi-Fi вполне конкретен. Это имена пользователей и пароли, введённые в незашифрованные формы; файлы cookie сеанса, позволяющие перехватить авторизованный аккаунт, даже не узнав ваш пароль; банковские данные, введённые на поддельных страницах; содержимое электронной почты в старых приложениях, пропускающих шифрование; и идентификаторы устройств, позволяющие оператору сети отслеживать вас при разных посещениях.
Большинство таких случаев происходит из-за небольшого набора повторяющихся уловок.
- Сети-двойники: злоумышленники создают сеть с именем вроде «Airport_Free_WiFi», имитируя настоящую, а телефоны с включённым автоматическим подключением присоединяются к ней без запроса.
- Перехват по принципу «человек посередине»: оказавшись в сети злоумышленника, вы передаёте трафик через него: он читает или изменяет незашифрованные данные.
- Скомпрометированные гостевые порталы: сама страница входа оказывается взломанной и иногда предлагает поддельное обновление браузера, которое на самом деле является вредоносной программой — тактика, которую исследователи в области безопасности называют атаками в стиле ClickFix.
- Скомпрометированное сетевое оборудование шлюза: маршрутизаторы гостиничных сетей Wi-Fi или сетей конференц-залов взламывают непосредственно на исходном уровне, поэтому даже сеть с вполне легитимным названием может быть опасной.
Вот нюанс, который упускает большинство руководств. Сегодня HTTPS охватывает подавляющее большинство веб-трафика, и этот переход действительно сократил классические кражи данных с помощью перехвата пакетов. Но шифрование защищает содержимое соединения, а не окружающие его метаданные. Тот, кто наблюдает за трафиком локальной сети, часто всё еще может видеть DNS-запросы и данные SNI (индикации имени сервера), раскрывающие, какие домены вы посещали, даже если не может прочитать введенный вами текст. В собственных рекомендациях FTC по безопасности публичного Wi-Fi говорится о том же: HTTPS - это реальное улучшение, но страницы входа, порталы авторизации и устаревшие приложения, которые по-прежнему передают данные в открытом виде, остаются уязвимыми. Шифрование решило вчерашнюю проблему. Но сегодняшнюю оно не решило.
Приоритетный список действий для безопасного использования публичного Wi-Fi
Рассматривайте безопасность публичного Wi-Fi как последовательность действий, а не как один переключатель. Выполняйте их по порядку.
Прежде чем выйти из дома:
- Включите автоматические обновления операционной системы и приложений, чтобы известные уязвимости устранялись без необходимости помнить о проверке обновлений.
- Включите встроенный брандмауэр устройства.
- Используйте менеджер паролей, чтобы украденный пароль от одного сайта не стал вашим главным ключом ко всем остальным сервисам.
- Включите двухфакторную аутентификацию или, если доступно, ключи доступа для банковских сервисов, электронной почты и облачного хранилища.
- Отключите автоматическое подключение к открытым сетям в настройках Wi-Fi.
Сразу после подключения: 6. Уточните точное имя сети (SSID) у сотрудников лично. Не выбирайте наугад между «Hotel_Guest» и «Hotel-Guest». 7. Отклоняйте любые запросы портала авторизации на установку приложения или «обновление» для получения доступа к интернету. 8. Следите за предупреждениями о сертификатах. Если браузер помечает сайт как небезопасный в публичной Wi-Fi-сети, это не сбой, который следует игнорировать. 9. Используйте надежный VPN, если вам нужно скрыть историю просмотров именно от оператора сети.
Пока вы подключены: 10. Полностью откажитесь от входа в банковские сервисы, сервисы подачи налоговых деклараций и интернет-магазины через общие сети. 11. Отключите общий доступ к файлам и принтерам, чтобы ваше устройство не было видно другим пользователям в той же сети. 12. После этого забудьте сеть, чтобы устройство не подключилось к ней незаметно при следующем обнаружении.
Если вы подозреваете, что ваши данные были скомпрометированы: 13. Перейдите на доверенное соединение, прежде чем менять пароли, и никогда не делайте этого из той же подозрительной сети. 14. Проверьте недавнюю активность в аккаунте на наличие незнакомых входов. 15. Report identity theft or fraud at reportfraud.ftc.gov, and file a complaint with IC3 if the incident involved financial loss.
Совет: В настройках телефона установите для банковских приложений и рабочих почтовых приложений режим «только мобильные данные». Даже если ваше устройство случайно подключится к гостиничной точке доступа, эти конкретные приложения никогда не будут передавать данные через неё.
Личная точка доступа, локальная SIM-карта или eSIM: что на самом деле безопаснее?
Личная точка доступа или eSIM обходят всю проблему общей сети, поскольку ваше соединение проходит через приватный сеанс с шифрованием на уровне оператора, а не через туннель, которым также пользуются десятки незнакомцев. Здесь нет поддельной точки доступа, которую можно было бы имитировать, поскольку нет общей сети для имитации.
Если вы используете личную точку доступа, важны несколько привычек:
- Установите надёжный уникальный пароль для точки доступа вместо стандартного четырёхзначного.
- Отключайте Bluetooth и общий доступ к файлам, пока точка доступа активна.
- Настройте чувствительные приложения так, чтобы они работали только через мобильную сеть: привычка подключаться к «бесплатному» Wi-Fi не должна сводить защиту на нет.
Компромиссы действительно есть, но они невелики. Точка доступа расходует ваш собственный тарифный пакет, а роуминг за рубежом у домашнего оператора быстро обходится дорого. Именно здесь eSIM меняет расчёт для путешественников. Активация занимает несколько минут и выполняется с помощью QR-кода, физическую SIM-карту менять не нужно, а в стране назначения вы получаете шифрование на уровне оператора вместо зависимости от инфраструктуры отеля или аэропорта, которую невозможно проверить.
Собираетесь в Сингапур или планируете остановку в Сеуле? Тарифы eSIMGlobe eSIM Singapore и eSIM Seoul мгновенно доставляются по электронной почте, поэтому вы можете полностью пропустить экран входа в гостиничную Wi-Fi-сеть и приземлиться уже на связи. Чтобы подробнее узнать, как шифрование eSIM сравнивается с шифрованием общедоступных сетей, ознакомьтесь с этим разбором: безопасность и конфиденциальность eSIM за рубежом.
Ограничение сбора маркетинговых данных в гостевой Wi-Fi-сети
Порталы авторизации в основном предназначены для сбора вашей информации, а не для вашей аутентификации. Кофейни, аэропорты и отели используют этот экран входа как маркетинговую воронку, а условия, с которыми вас вынуждают согласиться, обычно одновременно служат подпиской на рассылку.
Несколько привычек помогут уменьшить объём данных, связанных с вашей реальной личностью:
- Используйте одноразовый или дополнительный адрес электронной почты для входа в гостевую Wi-Fi-сеть вместо основного почтового ящика. Существует множество бесплатных почтовых сервисов, созданных специально для этого.
- Избегайте входа через «Продолжить с Google» или «Продолжить с Facebook» на страницах авторизации в общедоступной сети. Вход через социальные сети напрямую связывает для оператора сети вашу настоящую личность, круг общения в соцсетях и ваше местоположение в тот день.
- Пропускайте необязательные поля профиля. Имя и адрес электронной почты часто обязательны, а дата рождения, номер телефона и почтовый индекс нередко заполнять необязательно, даже если форма не даёт этого понять.
- Отказывайтесь от регистрации в программах лояльности по SMS или через приложение, связанной с гостевой сетью, если только вы действительно не собираетесь вернуться.
Ничто из этого не остановит решительного злоумышленника, но ограничит обычный законный сбор данных, который происходит всякий раз, когда вы принимаете условия обслуживания отеля просто для проверки электронной почты. Эти два риска различны: один представляет угрозу безопасности, другой - утечку конфиденциальности, на которую вы соглашаетесь сами. Если относиться к ним одинаково и использовать одни и те же средства защиты, вы не устраните ни один из них.
Настройка брандмауэра и сетевых параметров для публичного Wi-Fi
Встроенный в устройство брандмауэр делает меньше, чем вы думаете, если он фактически не настроен. В Windows и macOS убедитесь, что брандмауэр включён, а затем при каждом подключении в незнакомом месте устанавливайте для сетевого профиля значение «Публичная сеть», а не «Частная сеть» или «Домашняя сеть». Одна эта настройка меняет видимость вашего устройства для других пользователей той же сети.
Несколько настроек, которые стоит проверять при каждой поездке:
- Отключите обнаружение сети и общий доступ к файлам и принтерам в общедоступных сетях. Многие операционные системы делают это автоматически, когда вы выбираете режим «Публичная сеть», но стоит проверить это вручную.
- Отключите AirDrop или аналогичные функции обмена файлами на близком расстоянии либо установите для них режим «Только контакты», а не «Для всех».
- Отключайте Bluetooth, когда не используете его активно, поскольку некоторые атаки используют Bluetooth как дополнительную точку входа.
- На мобильном устройстве проверьте, не настроен ли телефон на автоматическое подключение к открытым сетям или сетям, которыми вы уже пользовались.
Проверка этих настроек занимает меньше двух минут, и они остаются в силе, пока вы снова их не измените. Смысл не в том, чтобы навсегда заблокировать устройство, а в том, чтобы убедиться: используемый вами режим «публичная сеть» действительно работает, а не остался настройкой по умолчанию со дня первоначальной настройки.
Почему DNS через HTTPS важен в общедоступных сетях
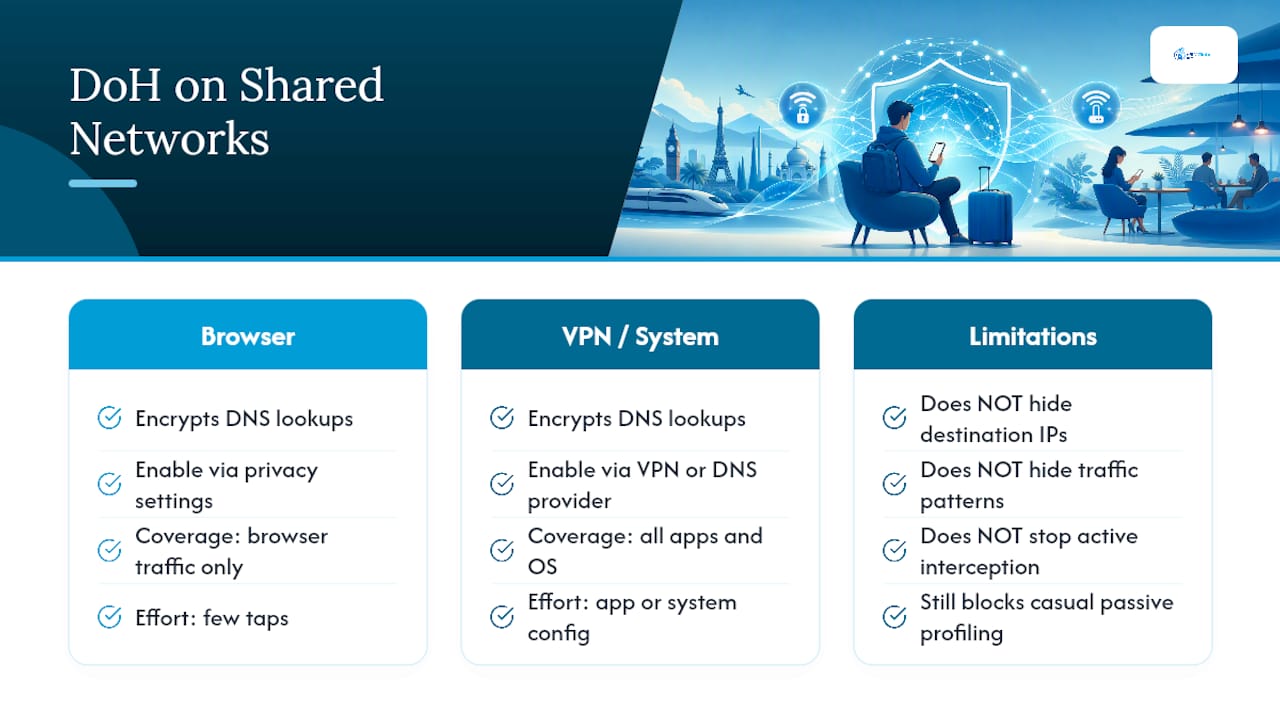
HTTPS шифрует то, что вы отправляете и получаете на сайте, но запрос, выполняемый ещё до загрузки страницы браузером и преобразующий «yourbank.com» в IP-адрес, традиционно передаётся в открытом виде. Любой, кто отслеживает локальную сеть, может увидеть этот DNS-запрос и точно узнать, какие домены вы посещаете, даже не прочитав ни слова из вашего фактического трафика.
DNS через HTTPS (DoH) также шифрует этот запрос, устраняя один из пробелов в метаданных, которые HTTPS сам по себе оставляет открытыми. Большинство современных браузеров, включая Chrome, Firefox и Safari, изначально поддерживают DoH, и обычно для его включения достаточно нескольких нажатий в настройках конфиденциальности браузера, без технической настройки. Некоторые VPN-сервисы и провайдеры защищённого DNS предлагают такую же защиту на уровне операционной системы, что также охватывает приложения за пределами браузера.
Это не полное решение. Тот, кто активно перехватывает ваше соединение через взломанный шлюз, по-прежнему может видеть шаблоны трафика и IP-адреса назначения даже при зашифрованном DNS. Но для оператора сети или случайного злоумышленника, пассивно анализирующего трафик в той же сети Wi-Fi кофейни, DoH устраняет простой пассивный способ составить профиль ваших действий в интернете через это соединение.
Как распознать поддельную или подозрительную сеть до подключения
IC3 задокументировал достаточно случаев мошенничества с хот-спотами, чтобы выявить закономерность: поддельные сети обычно выглядят почти правильно, а не явно подозрительно. Злоумышленники рассчитывают, что вы не станете внимательно всё проверять.
Проверьте это, прежде чем нажать подключиться:
- Имя сети, похожее, но не совпадающее с настоящим, например «Starbucks-WiFi» вместо фактического зарегистрированного SSID заведения.
- Несколько сетей с почти одинаковыми именами, что обычно означает: одна из них настоящая, а остальные - поддельные.
- Сеть, не требующая пароля, хотя он должен быть, особенно в заведении, где обычно выдают напечатанный пароль.
- Портал авторизации, который просит установить приложение, расширение браузера или «сертификат безопасности» только для выхода в интернет. Легитимный гостевой Wi-Fi никогда не требует установки программного обеспечения.
- Необычно сильный или необычно слабый сигнал для этого места, что может указывать на несанкционированную точку доступа, физически расположенную ближе к вам, чем настоящий маршрутизатор.
Если сомневаетесь, попросите сотрудника вслух назвать точное имя сети, а не показывать на табличку, поскольку таблички легче подделать, чем изменить память людей о повседневных процедурах.
Привычки физической безопасности, которые не менее важны
Цифровые меры защиты бесполезны, если кто-то читает ваш экран через плечо или наблюдает, как вы вводите PIN-код. Подглядывание через плечо не требует высоких технологий или навыков взлома и особенно хорошо работает именно в тех местах, где чаще всего используют публичный Wi-Fi: в переполненных зонах ожидания у выходов на посадку, вагонах поездов и у стоек в кофейнях.
Вот несколько привычек, которые помогут устранить этот пробел:
- Работая в общественном месте, садитесь спиной к стене, а не лицом наружу, чтобы находящиеся позади вас люди не могли видеть ваш экран.
- Если вы регулярно работаете в кафе или аэропортах, используйте на ноутбуках защитный экран-фильтр для конфиденциальности.
- Закрывайте клавиатуру рукой или поворачивайтесь так, чтобы скрыть её от окружающих, когда вводите PIN-код в банкомате или картридере рядом с местами для сидения.
- Держите устройства при себе или продевайте ремешок через лямку сумки, а не оставляйте их без присмотра «всего на минуту», пока заказываете кофе.
- Если вы ненадолго отходите от общего стола, выйдите из конфиденциальных аккаунтов, а не просто заблокируйте экран.
Для всего этого не нужны технические знания, и занимает это считаные секунды. Но именно этот уровень защиты большинство контрольных списков безопасности полностью игнорирует, хотя одного взгляда на вводимый пароль достаточно, чтобы свести на нет все ранее настроенные параметры брандмауэра.
Почему сотовая связь лучше публичного Wi-Fi для всего действительно важного
Во всех описанных здесь типах атак прослеживается одна и та же закономерность: все они зависят от общей сети. Уберите общую сеть - и фальшивые точки доступа, скомпрометированные шлюзы и вредоносные страницы авторизации просто не найдут, что эксплуатировать. В этом и заключается логика использования сотовых данных - будь то персональная точка доступа или eSIM - по умолчанию для конфиденциальных задач, а не в качестве запасного варианта.
Именно для путешествий eSIM даёт то, чего не может обеспечить одна точка доступа: скорость передачи данных и цены местного рынка без необходимости искать стойку с физическими SIM-картами после долгого перелёта. Тарифы eSIM активируются по QR-коду ещё до приземления, поэтому практическая последовательность выглядит так: купить, активировать, приземлиться, подключиться - и всё это без использования сомнительной гостевой сети отеля. Но всё же держите запасной вариант. Даже при надёжном покрытии сотовой связи бывают зоны без сигнала, поэтому перед поездкой стоит потратить пять минут на то, чтобы выяснить, какие общественные сети в месте назначения по крайней мере обслуживаются заслуживающими доверия заведениями.
— Дэниел
Подключитесь ещё до того, как увидите экран входа в сеть отеля
eSIM - это альтернатива риску при подключении к Wi-Fi в отеле или аэропорту. Вместо того чтобы надеяться на безопасность гостевой сети, вы приземляетесь уже подключёнными через защищённую оператором приватную линию, которая доставляется прямо на ваш телефон ещё до вылета.
Тарифы поступают на электронную почту через несколько секунд после оформления заказа и активируются сканированием QR-кода: без стойки для SIM-карт, страниц авторизации в сети и экранов входа, которые собирают вашу электронную почту для рассылки. Направляетесь в Сингапур? Тариф eSIM Singapore подключит вас к интернету сразу после приземления. Летите в Южную Корею? eSIM Seoul решает ту же задачу там. Путешествуете по нескольким странам за одну поездку? В подборке eSIM Asia семь регионов объединены в одном тарифе, а eSIM Europe охватывает более 30. Для направлений за пределами этих регионов просмотрите полный ассортимент eSIM Italy, UAE, Thailand и других тарифов и выберите вариант, соответствующий вашему маршруту. Купите тариф до вылета, активируйте по прибытии и не подключайтесь к сети, которую невозможно проверить.
Источники, использованные в этой статье
- Безопасны ли публичные Wi-Fi-сети? Что нужно знать — рекомендации FTC для потребителей о страницах авторизации в сети и ограничениях HTTPS
- Сообщить о мошенничестве — портал FTC для сообщений о краже личных данных и мошенничестве
- Рекомендации IC3 о мошенничестве с точками доступа — руководство Центра по рассмотрению жалоб на интернет-преступления ФБР о сетях-двойниках
- Материалы Techlicious и SpeedtestHQ о рисках публичного Wi-Fi и практике использования зашифрованного DNS
Часто задаваемые вопросы
Насколько небезопасно подключаться к публичному Wi-Fi?
Это во многом зависит от сети и ваших действий в ней. Обычный просмотр сайтов HTTPS связан с низким риском, поскольку большая часть веб-трафика теперь зашифрована, однако банковские операции, покупки или вход в рабочие аккаунты через публичный Wi-Fi по-прежнему действительно опасны из-за сетей-двойников и скомпрометированных шлюзов.
Можно ли стать жертвой взлома в публичной Wi-Fi-сети?
Да. Злоумышленники используют поддельные точки доступа, атаки «человек посередине» и скомпрометированные страницы авторизации в сети, чтобы красть пароли, файлы cookie сеансов и финансовую информацию у ничего не подозревающих пользователей. FTC и IC3 неоднократно документировали такие схемы атак.
Почему не следует подключаться к публичному Wi-Fi для выполнения конфиденциальных задач?
Потому что общая сеть дает злоумышленнику прямую возможность перехватывать трафик или обманом подключать ваше устройство к поддельной версии этой сети. Частное мобильное подключение через личную точку доступа или eSIM полностью исключает такую общую поверхность атаки.
Как безопаснее всего подключаться к публичному Wi-Fi?
Уточните у сотрудников точное название сети, не устанавливайте ничего через страницу авторизации в сети, используйте сайты HTTPS и, если нужно скрыть историю просмотров от оператора сети, воспользуйтесь надежным VPN. Для любых операций, связанных с деньгами или паролями, переключайтесь на мобильный интернет. Страновые и региональные тарифы eSIMGlobe, включая eSIM Singapore, позволяют путешественникам полностью отказаться от публичного Wi-Fi для конфиденциальных задач.
Рекомендуется
- Безопасность и конфиденциальность eSIM: безопасно ли использовать eSIM за границей в 2026 году?
- Как оставаться на связи за границей без роуминга
- Советы по использованию туристических eSIM: оставайтесь на связи за границей в 2026 году
- Как выбрать провайдера туристических eSIM: 9 проверок перед покупкой