












A opção padrão mais segura é simples: use um hotspot pessoal ou eSIM para qualquer atividade que envolva dinheiro, e-mail de trabalho ou senhas, e reserve o Wi-Fi público para navegações que não causariam problemas se alguém as visse. Se você não tiver escolha a não ser se conectar, confirme o nome da rede com os funcionários, use apenas sites com HTTPS e desative a conexão automática e o compartilhamento de arquivos antes de fazer qualquer outra coisa. Essas três medidas eliminam a maior parte da diferença entre uma rede aleatória de aeroporto e uma conexão celular privada.
Resumo:
- Usar um hotspot pessoal ou um eSIM oferece uma conexão privada e criptografada que elimina os riscos causados por redes falsas, malware ou hardware comprometido.
- Mesmo com HTTPS, metadados como consultas DNS e indicações do nome do servidor podem revelar os domínios visitados, tornando a criptografia, por si só, insuficiente para garantir privacidade total em redes compartilhadas.
- Confirme o nome exato da rede com os funcionários, evite portais cativos que solicitem a instalação de aplicativos e desative a conexão automática para minimizar a exposição a redes Wi-Fi públicas falsificadas ou comprometidas.
- Desativar o compartilhamento de arquivos, desligar o Bluetooth e configurar os dispositivos no modo de rede “pública” ajudam a impedir que invasores descubram ou acessem seu dispositivo.
- Vai viajar para novos destinos? Comprar e ativar um eSIM antes da chegada permite usar a criptografia da operadora e evita a exposição a redes de convidados inseguras ou adulteradas.
Índice
- O que os invasores podem realmente roubar em redes Wi-Fi públicas
- Uma lista de verificação priorizada para usar o Wi-Fi público com segurança
- Hotspot pessoal, SIM local ou eSIM: qual é realmente mais seguro?
- Limitação da coleta de dados de marketing no Wi-Fi de hóspedes
- Configurando o firewall e as configurações de rede para Wi-Fi público
- Por que o DNS sobre HTTPS é importante em redes compartilhadas
- Como identificar uma rede falsa ou suspeita antes de se conectar
- Hábitos de segurança física que são igualmente importantes
- Por que a rede celular é melhor que o Wi-Fi público para tudo o que importa
- Conecte-se antes mesmo de ver uma tela de login de hotel
- Fontes usadas neste artigo
- Perguntas frequentes
O que os invasores podem realmente roubar em redes Wi-Fi públicas
O risco do Wi-Fi público não é vago. Ele é específico: nomes de usuário e senhas digitados em formulários não criptografados, cookies de sessão que permitem que alguém sequestre uma conta conectada sem nunca ver sua senha, dados bancários inseridos em páginas falsificadas, conteúdos de e-mail em aplicativos antigos que não usam criptografia e identificadores de dispositivos que permitem ao operador da rede rastrear você entre diferentes visitas.
A maior parte disso acontece por meio de um pequeno conjunto de truques recorrentes.
- Redes gêmeas malignas: os invasores transmitem um nome como “Airport_Free_WiFi” que imita o real, e celulares configurados para conexão automática entram nela sem pedir confirmação.
- Interceptação man-in-the-middle: quando você está na rede do invasor, ele fica entre você e a internet, lendo ou alterando o tráfego não criptografado.
- Portais cativos comprometidos: a própria página de login é sequestrada, às vezes exibindo uma atualização falsa do navegador que, na verdade, é malware - uma tática que pesquisadores de segurança classificaram como ataques no estilo ClickFix.
- Hardware do gateway comprometido: roteadores de Wi-Fi de hotéis ou conferências são invadidos na origem, o que significa que até uma rede com nome legítimo pode ser perigosa.
Eis a nuance que a maioria dos guias deixa de lado. Atualmente, o HTTPS protege a esmagadora maioria do tráfego da web, e essa mudança realmente reduziu os roubos clássicos por captura de pacotes. Mas a criptografia protege o conteúdo de uma conexão, não os metadados ao redor dela. Quem monitora o tráfego da rede local ainda pode frequentemente ver as consultas DNS e os dados SNI (Server Name Indication) que revelam quais domínios você visitou, mesmo sem conseguir ler o que você digitou. As próprias orientações da FTC sobre segurança em redes Wi-Fi públicas destacam o mesmo ponto: o HTTPS é uma melhoria real, mas páginas de login, portais cativos e aplicativos antigos que ainda transmitem dados sem criptografia continuam vulneráveis. A criptografia resolveu o problema de ontem. Ela não resolveu o de hoje.
Uma lista de verificação priorizada para usar o Wi-Fi público com segurança
Trate a segurança do Wi-Fi público como uma sequência, não como uma única opção. Faça isso na ordem.
Antes de sair de casa:
- Ative as atualizações automáticas do sistema operacional e dos aplicativos para que vulnerabilidades conhecidas sejam corrigidas sem que você precise se lembrar de verificar.
- Ative o firewall integrado do seu dispositivo.
- Use um gerenciador de senhas para que uma senha roubada em um site nunca também sirva como sua chave mestra em todos os outros.
- Ative a autenticação de dois fatores ou, quando disponível, chaves de acesso para serviços bancários, e-mail e armazenamento em nuvem.
- Desative a conexão automática a redes abertas nas configurações de Wi-Fi.
Assim que se conectar: 6. Confirme verbalmente o SSID exato com a equipe. Não tente adivinhar entre “Hotel_Guest” e “Hotel-Guest”. 7. Recuse qualquer aviso do portal cativo que peça para você instalar um aplicativo ou “atualizar” algo para ficar online. 8. Fique atento aos avisos de certificado. Se o navegador sinalizar um site como inseguro em uma rede Wi-Fi pública, não ignore isso como se fosse uma falha. 9. Use uma VPN confiável quando precisar especificamente ocultar sua navegação do operador da rede.
Enquanto estiver conectado: 10. Evite completamente fazer login em serviços bancários, declarar impostos e fazer compras em redes compartilhadas. 11. Desative o compartilhamento de arquivos e impressoras para que seu dispositivo não fique visível para outras pessoas na mesma rede. 12. Depois, esqueça a rede para que seu dispositivo não se reconecte silenciosamente na próxima vez.
Se você suspeitar que foi comprometido: 13. Mude para uma conexão confiável antes de alterar qualquer senha; nunca faça isso pela mesma rede suspeita. 14. Revise as atividades recentes da conta em busca de logins que você não reconhece. 15. Denuncie roubo de identidade ou fraude em reportfraud.ftc.gov e registre uma reclamação no IC3 se o incidente envolveu perda financeira.
Dica profissional: Configure os aplicativos do seu banco e de e-mail profissional para usar “somente dados celulares” nas configurações do telefone. Mesmo que seu dispositivo entre acidentalmente em um hotspot de hotel, esses aplicativos específicos nunca transmitirão dados por ele.
Hotspot pessoal, SIM local ou eSIM: qual é realmente mais seguro?
Um hotspot pessoal ou eSIM contorna todo o problema das redes compartilhadas, porque sua conexão passa por uma sessão privada e criptografada pela operadora, em vez de um túnel que dezenas de desconhecidos também estão usando. Não há um gêmeo malicioso para falsificar, porque não existe uma rede compartilhada para falsificar.
Se você estiver usando um hotspot pessoal, alguns hábitos são importantes:
- Defina uma senha forte e exclusiva para o hotspot, em vez do padrão de quatro dígitos.
- Desative o Bluetooth e o compartilhamento de arquivos enquanto ele estiver ativo.
- Force os aplicativos sensíveis a usar apenas a rede celular, para que o hábito de entrar em redes Wi-Fi “gratuitas” não desfaça a proteção.
As desvantagens existem, mas são pequenas. Um hotspot consome seu próprio plano de dados, e usar roaming internacional com a operadora do seu país fica caro rapidamente. É aí que um eSIM muda o cálculo para quem viaja. A ativação leva alguns minutos por meio de um código QR, não há troca de SIM físico, e você conta com criptografia no nível da operadora no país de destino, em vez de depender de uma infraestrutura de hotel ou aeroporto que não pode verificar.
Vai para Singapura ou planejando uma escala em Seul? Os planos de eSIM Singapura e eSIM Seul da eSIMGlobe são entregues instantaneamente por e-mail, para que você possa ignorar completamente a tela de login do Wi-Fi do hotel e já chegar conectado. Para entender melhor como a criptografia de eSIM se compara à de redes compartilhadas, consulte esta análise sobre segurança e privacidade do eSIM no exterior.
Limitação da coleta de dados de marketing no Wi-Fi de hóspedes
Os portais cativos existem principalmente para coletar suas informações, não para autenticar você. Cafeterias, aeroportos e hotéis usam essa tela de login como um funil de marketing, e os termos que você é obrigado a aceitar geralmente também funcionam como uma inscrição em uma lista de e-mails.
Alguns hábitos limitam o quanto fica associado à sua identidade real:
- Use um endereço de e-mail descartável ou um alias para fazer login no Wi-Fi de hóspedes, em vez da sua caixa de entrada principal. Há muitos provedores de e-mail gratuitos específicos para isso.
- Evite logins “Continuar com o Google” ou “Continuar com o Facebook” em portais cativos. Os logins sociais fornecem ao operador da rede um vínculo direto entre sua identidade real, sua rede social e sua localização naquele dia.
- Ignore os campos opcionais do perfil. Nome e e-mail costumam ser obrigatórios; data de nascimento, número de telefone e CEP frequentemente são opcionais, mesmo quando o formulário não deixa isso claro.
- Recuse cadastros de fidelidade por SMS ou por aplicativo vinculados à rede de hóspedes, a menos que você realmente pretenda voltar.
Nada disso impede um invasor determinado, mas limita a coleta de dados comum e legal que ocorre sempre que você aceita os termos de serviço de um hotel apenas para verificar seu e-mail. Os dois riscos são diferentes: um é uma ameaça à segurança; o outro é um vazamento de privacidade ao qual você está consentindo. Tratá-los da mesma forma, com as mesmas defesas, faz com que ambos passem despercebidos.
Configurando o firewall e as configurações de rede para Wi-Fi público
O firewall integrado do seu dispositivo faz menos do que você imagina se não estiver realmente configurado. No Windows e no macOS, confirme que o firewall está ativado e defina o perfil da rede como “pública”, em vez de “privada” ou “doméstica”, sempre que se conectar a um local desconhecido. Essa única configuração muda o quanto seu dispositivo fica visível para outras pessoas na mesma rede.
Algumas configurações que vale a pena verificar sempre que você viajar:
- Desative a descoberta de rede e o compartilhamento de arquivos e impressoras em redes públicas. Muitos sistemas operacionais fazem isso automaticamente quando você seleciona “pública”, mas vale a pena confirmar manualmente.
- Desative o AirDrop ou recursos semelhantes de compartilhamento de arquivos por proximidade, ou configure-os para “somente contatos” em vez de “todos”.
- Desative o Bluetooth quando não estiver usando-o ativamente, pois alguns ataques usam o Bluetooth como um ponto de entrada secundário.
- No celular, verifique se ele não está configurado para se conectar automaticamente a redes abertas ou usadas anteriormente.
Essas configurações levam menos de dois minutos para serem verificadas e permanecem em vigor até que você as altere novamente. O objetivo não é bloquear seu dispositivo permanentemente, mas garantir que o modo “público” com o qual você conta esteja realmente funcionando, em vez de permanecer no padrão definido no dia da configuração.
Por que o DNS sobre HTTPS é importante em redes compartilhadas
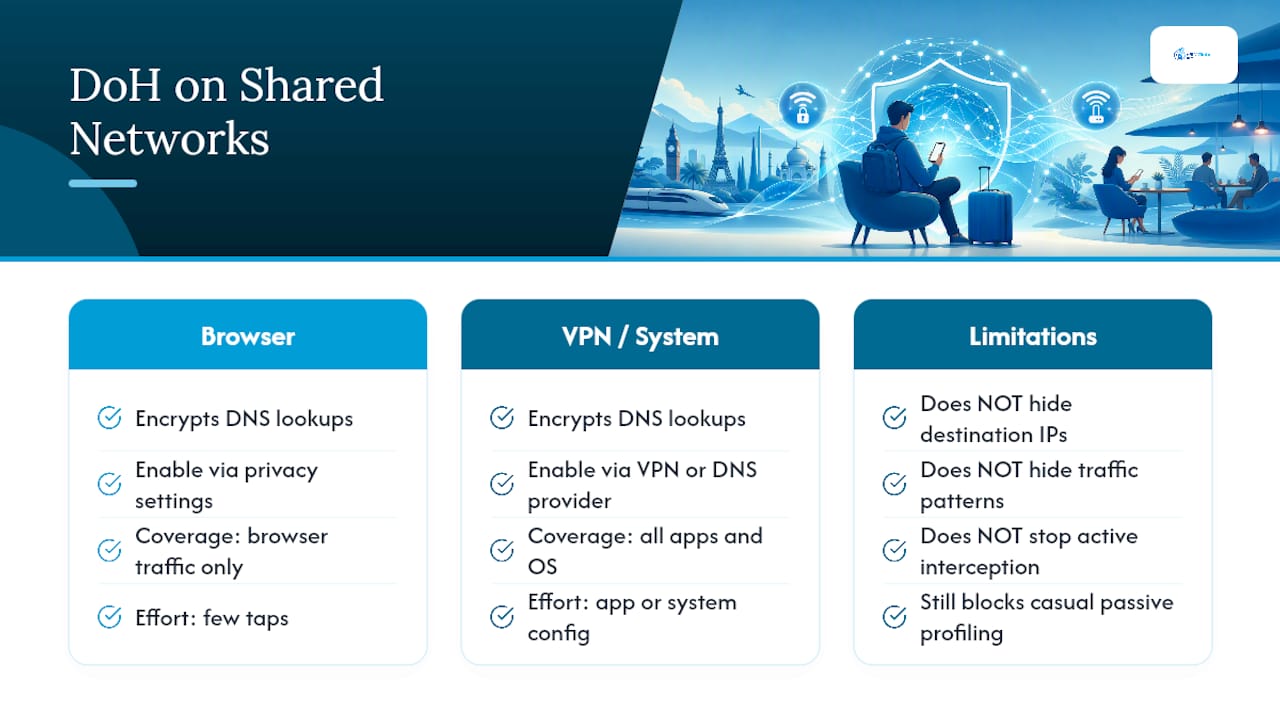
O HTTPS criptografa o que você envia e recebe em um site, mas a consulta que acontece antes mesmo de o navegador carregar a página, traduzindo “yourbank.com” em um endereço IP, tradicionalmente trafega sem criptografia. Qualquer pessoa monitorando a rede local pode ver essa consulta DNS e saber exatamente quais domínios você está visitando, mesmo sem ler uma única palavra do seu tráfego.
O DNS sobre HTTPS (DoH) também criptografa essa consulta, fechando uma das lacunas de metadados que o HTTPS sozinho deixa aberta. A maioria dos navegadores modernos, incluindo Chrome, Firefox e Safari, oferece suporte nativo ao DoH, e ativá-lo geralmente requer apenas alguns toques nas configurações de privacidade do navegador, em vez de qualquer configuração técnica. Alguns serviços de VPN e provedores de DNS seguro oferecem a mesma proteção no nível do sistema operacional, o que também abrange aplicativos fora do navegador.
Isso não é uma solução completa. Alguém que esteja interceptando ativamente sua conexão por meio de um gateway comprometido ainda pode ver padrões de tráfego e endereços IP de destino, mesmo com o DNS criptografado. Mas, para um operador de rede ou um estranho bisbilhotando casualmente o tráfego na mesma rede Wi-Fi de uma cafeteria, o DoH elimina uma maneira fácil e passiva de criar um perfil da sua navegação nessa conexão.
Como identificar uma rede falsa ou suspeita antes de se conectar
O IC3 documentou golpes em hotspots suficientes para que um padrão tenha surgido: redes falsas tendem a parecer quase certas, não obviamente erradas. Os invasores contam com o fato de que você não verificará com atenção.
Observe estes sinais antes de tocar em conectar:
- Um nome de rede parecido, mas não idêntico, como “Starbucks-WiFi” em vez do SSID registrado real do estabelecimento.
- Várias redes com nomes quase idênticos, o que geralmente significa que uma é real e as outras são impostoras.
- Nenhuma senha exigida em uma rede que deveria ter uma, especialmente em um estabelecimento que normalmente fornece uma senha impressa.
- Um portal cativo que pede para você instalar um aplicativo, uma extensão do navegador ou um “certificado de segurança” apenas para ficar on-line. Uma rede Wi-Fi para convidados legítima nunca exige a instalação de software.
- Sinal excepcionalmente forte ou excepcionalmente fraco para o local, o que pode indicar um ponto de acesso malicioso fisicamente mais próximo de você do que o roteador verdadeiro.
Em caso de dúvida, peça a um funcionário que diga o nome exato da rede em voz alta, em vez de apontar para uma placa, pois as placas são adulteradas com mais facilidade do que a memória das pessoas sobre as operações do dia a dia.
Hábitos de segurança física que são igualmente importantes
As defesas digitais não servem para nada se alguém estiver lendo sua tela por cima do seu ombro ou observando você digitar um PIN. Espiar por cima do ombro é uma técnica de baixa tecnologia, não exige nenhuma habilidade de hacking e funciona especialmente bem exatamente nos lugares onde o Wi-Fi público é mais usado: áreas de embarque lotadas, vagões de trem e balcões de cafeterias.
Alguns hábitos ajudam a fechar essa lacuna:
- Sente-se de costas para uma parede ao trabalhar em um espaço público, em vez de ficar voltado para fora, onde qualquer pessoa atrás de você possa ver sua tela.
- Use um filtro de privacidade na tela dos laptops se você trabalha regularmente em cafés ou aeroportos.
- Cubra o teclado numérico ou incline o corpo ao digitar um PIN em um caixa eletrônico ou leitor de cartão perto de assentos públicos.
- Mantenha os dispositivos fisicamente com você ou presos à alça de uma bolsa, em vez de deixá-los sem supervisão “só por um minuto” enquanto pede um café.
- Saia das contas sensíveis, não apenas bloqueie a tela, se for se afastar de uma mesa compartilhada por qualquer período de tempo.
Nada disso exige conhecimento técnico, e tudo leva apenas alguns segundos. Mas essa é a camada que a maioria dos checklists de segurança ignora completamente, embora uma olhada furtiva em uma senha digitada seja suficiente para derrotar todas as configurações de firewall que você fez antes.
Por que a rede celular é melhor que o Wi-Fi público para tudo o que importa
O padrão em todos os tipos de ataque aqui é o mesmo: todos dependem de uma rede compartilhada. Remova a rede compartilhada, e gêmeos maliciosos, gateways comprometidos e malware de portais cativos simplesmente não terão nada para explorar. Essa é toda a lógica por trás de tratar os dados celulares, seja de um hotspot pessoal ou de uma eSIM, como padrão para tarefas sensíveis, e não como plano de backup.
Especificamente para viagens, uma eSIM oferece algo que um hotspot sozinho não consegue: velocidades e preços de dados do mercado local, sem precisar procurar um balcão de SIM físico depois de um voo longo. Os planos de eSIM são ativados por código QR antes mesmo de você pousar, o que significa que a sequência prática é comprar, ativar, pousar e conectar, tudo sem tocar na duvidosa rede de convidados do hotel. Tenha também um plano de backup. Até mesmo uma cobertura celular confiável tem zonas sem sinal, então vale a pena dedicar cinco minutos a pesquisar antes de viajar quais redes públicas no seu destino são operadas por estabelecimentos confiáveis.
— Daniel
Conecte-se antes mesmo de ver uma tela de login de hotel
Uma eSIM é a alternativa a apostar na sorte com o Wi-Fi do hotel ou do aeroporto. Em vez de torcer para que a rede de convidados seja segura, você desembarca já conectado por uma linha privada e criptografada pela operadora, enviada diretamente ao seu celular antes da partida.
Os planos chegam por e-mail em segundos após a finalização da compra, são ativados por meio da leitura de um código QR e não exigem balcão de SIM, portal cativo ou tela de login que colete seu e-mail para uma lista de mailing. Vai para Singapura? O plano eSIM Singapore coloca você online assim que pousar. Vai para a Coreia do Sul? O eSIM Seoul atende à mesma necessidade por lá. Viajando por vários países em uma única viagem? A coleção eSIM Asia cobre sete áreas com um único plano, e a eSIM Europe cobre mais de 30. Para destinos fora dessas regiões, confira a seleção completa de eSIM Italy, UAE, Thailand e outros e escolha o plano que corresponda ao seu itinerário. Compre antes de viajar, ative ao chegar e evite a rede que você não consegue verificar.
Fontes usadas neste artigo
- As redes Wi-Fi públicas são seguras? O que você precisa saber — orientações ao consumidor da FTC sobre portais cativos e limitações do HTTPS
- Denuncie fraudes — portal da FTC para denúncias de roubo de identidade e fraude
- Alerta do IC3 sobre golpes com pontos de acesso — orientações do Internet Crime Complaint Center do FBI sobre redes evil twin
- Reportagens da Techlicious e da SpeedtestHQ sobre os riscos do Wi-Fi público e práticas de DNS criptografado
Perguntas frequentes
Quão inseguro é se conectar ao Wi-Fi público?
Isso depende muito da rede e do que você faz nela. A navegação casual em sites HTTPS envolve baixo risco, já que a maior parte do tráfego da web agora é criptografada, mas fazer operações bancárias, compras ou entrar em contas de trabalho pelo Wi-Fi público continua sendo realmente arriscado devido a redes evil twin e gateways comprometidos.
É possível ser hackeado no Wi-Fi público?
Sim. Invasores usam pontos de acesso falsos, interceptação man-in-the-middle e portais cativos comprometidos para roubar senhas, cookies de sessão e informações financeiras de usuários desavisados. A FTC e o IC3 documentaram repetidamente esses padrões de ataque.
Por que você não deve se conectar ao Wi-Fi público para tarefas sensíveis?
Porque uma rede compartilhada oferece a um invasor um caminho direto para interceptar o tráfego ou induzir seu dispositivo a entrar em uma versão falsificada dessa rede. Uma conexão celular privada por meio de um ponto de acesso pessoal ou de um eSIM elimina completamente essa superfície de ataque compartilhada.
Qual é a maneira mais segura de se conectar ao Wi-Fi público?
Confirme o nome exato da rede com a equipe, evite instalar qualquer coisa por meio de um portal cativo, use sites HTTPS e utilize uma VPN confiável se precisar ocultar sua navegação da operadora de rede. Para qualquer atividade que envolva dinheiro ou senhas, mude para os dados celulares. Os planos nacionais e regionais da eSIMGlobe, incluindo o eSIM Singapore, permitem que os viajantes evitem completamente o Wi-Fi público em tarefas sensíveis.