












De veiligste standaard is eenvoudig: gebruik een persoonlijke hotspot of eSIM voor alles waarbij geld, zakelijke e-mail of wachtwoorden betrokken zijn, en bewaar openbare wifi voor browsen waarbij het geen kwaad zou kunnen als iemand zou meekijken. Als je geen andere keuze hebt dan verbinding te maken, bevestig dan de netwerknaam bij medewerkers, houd je aan HTTPS-sites en zet automatisch verbinden en bestandsdeling uit voordat je iets anders doet. Met die drie stappen verklein je het verschil tussen een willekeurig luchthaven-netwerk en een privéverbinding via het mobiele netwerk aanzienlijk.
Kort samengevat:
- Een persoonlijke hotspot of eSIM biedt een privé, versleutelde verbinding die de risico's van valse netwerken, malware of gecompromitteerde hardware wegneemt.
- Zelfs met HTTPS kunnen metadata, zoals DNS-opzoekingen en servernaamindicaties, bezochte domeinen onthullen, waardoor encryptie alleen onvoldoende is voor volledige privacy op gedeelde netwerken.
- Bevestig de exacte netwerknaam bij medewerkers, vermijd captive portals die vragen om apps te installeren en zet automatisch verbinden uit om blootstelling aan vervalste of gecompromitteerde openbare wifi tot een minimum te beperken.
- Het uitschakelen van bestandsdeling, het uitzetten van Bluetooth en het instellen van apparaten op de netwerkmodus 'openbaar' helpen voorkomen dat aanvallers je apparaat ontdekken of er toegang toe krijgen.
- Ga je naar nieuwe bestemmingen? Door vóór aankomst een eSIM te kopen en te activeren, profiteer je van encryptie op carrierniveau en voorkom je blootstelling aan onveilige of gemanipuleerde gastnetwerken.
Inhoudsopgave
- Wat aanvallers daadwerkelijk kunnen stelen via openbare wifi
- Een checklist met prioriteiten voor veilig gebruik van openbare wifi
- Persoonlijke hotspot, lokale simkaart of eSIM: wat is nu echt veiliger?
- Marketinggegevens verzamelen op gast-wifi beperken
- Je firewall- en netwerkinstellingen instellen voor openbare wifi
- Waarom DNS via HTTPS belangrijk is op gedeelde netwerken
- Een nep of verdacht netwerk herkennen voordat je verbinding maakt
- Fysieke beveiligingsgewoonten die minstens zo belangrijk zijn
- Waarom mobiele verbindingen beter zijn dan openbare wifi voor alles wat ertoe doet
- Maak verbinding voordat je ooit een inlogscherm van een hotel ziet
- Bronnen in dit artikel
- Veelgestelde vragen
Wat aanvallers daadwerkelijk kunnen stelen via openbare wifi
Het risico van openbare wifi is niet vaag. Het is concreet: gebruikersnamen en wachtwoorden die in onversleutelde formulieren worden ingevoerd, sessiecookies waarmee iemand een ingelogd account kan kapen zonder ooit je wachtwoord te zien, bankgegevens die op vervalste pagina's worden ingevoerd, e-mailinhoud in oudere apps die encryptie overslaan, en apparaat-ID's waarmee een netwerkbeheerder je tijdens meerdere bezoeken kan volgen.
Het meeste hiervan gebeurt via een kleine reeks herhaalbare trucs.
- Evil-twin-netwerken: aanvallers zenden een naam uit zoals “Airport_Free_WiFi” die het echte netwerk nabootst, waarna telefoons die zijn ingesteld op automatisch verbinden er zonder te vragen verbinding mee maken.
- Man-in-the-middle-onderschepping: zodra je je op het netwerk van de aanvaller bevindt, zit die tussen jou en het internet en leest of wijzigt onversleuteld verkeer.
- Gecompromitteerde captive portals: de inlogpagina zelf wordt gekaapt en toont soms een valse browserupdate die in werkelijkheid malware is, een tactiek die beveiligingsonderzoekers hebben aangeduid als aanvallen in ClickFix-stijl.
- Gecompromitteerde gatewayhardware: routers voor hotel- of conferentiewifi worden bij de bron gehackt, waardoor zelfs een netwerk met een legitieme naam gevaarlijk kan zijn.
Hier volgt de nuance die de meeste handleidingen overslaan. HTTPS beschermt inmiddels het overgrote deel van het webverkeer, en die verschuiving heeft het klassieke risico op diefstal door packet sniffing daadwerkelijk verminderd. Maar versleuteling beschermt de inhoud van een verbinding, niet de metadata eromheen. Iedereen die het lokale netwerkverkeer bekijkt, kan vaak nog steeds de DNS-lookups en SNI-gegevens (Server Name Indication) zien die onthullen welke domeinen je hebt bezocht, zelfs als die persoon niet kan lezen wat je hebt getypt. De eigen richtlijnen van de FTC voor veilig gebruik van openbare wifi maken hetzelfde punt: HTTPS is een echte verbetering, maar aanmeldingspagina's, captive portals en verouderde apps die nog steeds gegevens onversleuteld verzenden, blijven misbruikbaar. Versleuteling loste het probleem van gisteren op. Het probleem van vandaag heeft ze niet opgelost.
Een checklist met prioriteiten voor veilig gebruik van openbare wifi
Beschouw de beveiliging van openbare wifi als een reeks stappen, niet als één schakelaar. Voer deze in de aangegeven volgorde uit.
Voordat je van huis vertrekt:
- Schakel automatische updates van het besturingssysteem en apps in, zodat bekende kwetsbaarheden worden verholpen zonder dat je eraan hoeft te denken dit te controleren.
- Schakel de ingebouwde firewall van je apparaat in.
- Gebruik een wachtwoordmanager, zodat een gestolen wachtwoord op één website nooit ook je hoofdsleutel voor alle andere websites wordt.
- Schakel tweefactorauthenticatie in of gebruik, waar aangeboden, passkeys voor bankieren, e-mail en cloudopslag.
- Schakel automatisch verbinden met open netwerken uit in je wifi-instellingen.
Zodra je verbinding maakt: 6. Controleer mondeling met het personeel de exacte SSID. Gok niet tussen “Hotel_Guest” en “Hotel-Guest”. 7. Wijs elke prompt van een captive portal af waarin je wordt gevraagd een app te installeren of iets te “updaten” om online te gaan. 8. Let op certificaatwaarschuwingen. Als een browser een website op openbare wifi als onveilig markeert, is dat geen storing die je zomaar moet negeren. 9. Gebruik een betrouwbare VPN wanneer je je browseactiviteiten specifiek voor de netwerkbeheerder wilt verbergen.
Nu je toch bezig bent: 10. Gebruik op gedeelde netwerken helemaal geen aanmeldingen voor bankzaken, belastingaangifte of online winkelen. 11. Schakel het delen van bestanden en printers uit, zodat je apparaat niet vindbaar is voor anderen op hetzelfde netwerk. 12. Vergeet het netwerk daarna, zodat je apparaat de volgende keer niet ongemerkt opnieuw verbinding maakt.
Als je vermoedt dat je bent gecompromitteerd: 13. Schakel over op een vertrouwde verbinding voordat je wachtwoorden wijzigt; doe dit nooit vanaf hetzelfde verdachte netwerk. 14. Controleer recente accountactiviteit op aanmeldingen die je niet herkent. 15. Meld identiteitsdiefstal of fraude bij reportfraud.ftc.gov en dien een klacht in bij IC3 als het incident financieel verlies heeft veroorzaakt.
Pro-tip: Stel je bank- en werkmailapps in op ‘alleen mobiele data’ in de instellingen van je telefoon. Zelfs als je apparaat per ongeluk verbinding maakt met een hotelhotspot, zullen die specifieke apps daar nooit gegevens over verzenden.
Persoonlijke hotspot, lokale simkaart of eSIM: wat is nu echt veiliger?
Met een persoonlijke hotspot of eSIM omzeil je het hele probleem van gedeelde netwerken, omdat je verbinding via een privé, door de provider versleutelde sessie loopt in plaats van via een tunnel die ook door tientallen vreemden wordt gebruikt. Er is geen kwaadaardige kloon om je te misleiden, omdat er geen gedeeld netwerk is dat kan worden nagebootst.
Als je een persoonlijke hotspot gebruikt, zijn een paar gewoonten belangrijk:
- Stel een sterk, uniek hotspotwachtwoord in in plaats van het standaardwachtwoord van vier cijfers.
- Schakel Bluetooth en het delen van bestanden uit zolang de hotspot actief is.
- Dwing gevoelige apps om alleen mobiele data te gebruiken, zodat de gewoonte om verbinding te maken met “gratis” wifi de bescherming niet tenietdoet.
De nadelen zijn reëel, maar beperkt. Een hotspot verbruikt data uit je eigen abonnement, en roamen in het buitenland via je eigen provider wordt al snel duur. Daar verandert een eSIM de rekensom voor reizigers. Activering duurt enkele minuten via een QR-code, je hoeft geen fysieke simkaart te verwisselen en je krijgt versleuteling op providerniveau in het land van bestemming, in plaats van te vertrouwen op hotel- of luchthaveninfrastructuur die je niet kunt verifiëren.
Ga je naar Singapore of plan je een tussenstop in Seoel? De eSIM Singapore- en eSIM Seoel-abonnementen van eSIMGlobe worden direct per e-mail geleverd, zodat je het inlogscherm van hotel-wifi volledig kunt overslaan en al verbonden aankomt. Bekijk voor meer informatie over hoe eSIM-versleuteling zich verhoudt tot gedeelde netwerken deze analyse van eSIM-beveiliging en privacy in het buitenland.
Marketinggegevens verzamelen op gast-wifi beperken
Captive portals zijn er vooral om je gegevens te verzamelen, niet om je te authenticeren. Koffiebars, luchthavens en hotels gebruiken dat inlogscherm als marketingtrechter, en de voorwaarden waarmee je gedwongen akkoord moet gaan, dienen meestal ook als aanmelding voor een mailinglijst.
Een paar gewoonten beperken hoeveel er aan je echte identiteit wordt gekoppeld:
- Gebruik een wegwerp- of alias-e-mailadres voor inloggen op gast-wifi in plaats van je primaire inbox. Er zijn volop gratis e-mailproviders die hier speciaal voor bestaan.
- Vermijd inlogopties als “Doorgaan met Google” of “Doorgaan met Facebook” op captive portals. Met sociale logins geef je de netwerkbeheerder een directe koppeling tussen je echte identiteit, je sociale netwerk en je locatie op die dag.
- Sla optionele profielvelden over. Naam en e-mailadres zijn vaak verplicht; geboortedatum, telefoonnummer en postcode zijn vaak optioneel, ook als het formulier dat niet duidelijk aangeeft.
- Weiger loyaliteitsregistraties via sms of een app die aan het gastnetwerk zijn gekoppeld, tenzij je daadwerkelijk van plan bent terug te keren.
Dit alles houdt een vastberaden aanvaller niet tegen, maar beperkt wel het gewone, legale verzamelen van gegevens dat elke keer plaatsvindt wanneer je de servicevoorwaarden van een hotel accepteert alleen maar om je e-mail te controleren. De twee risico’s zijn verschillend: het ene is een beveiligingsdreiging, het andere een privacylek waaraan je vrijwillig meewerkt. Ze op dezelfde manier behandelen, met dezelfde beveiligingen, betekent dat je beide risico’s mist.
Je firewall- en netwerkinstellingen instellen voor openbare wifi
De ingebouwde firewall van je apparaat doet minder dan je denkt als deze niet daadwerkelijk is geconfigureerd. Controleer in zowel Windows als macOS of de firewall is ingeschakeld en stel het netwerkprofiel vervolgens in op “openbaar” in plaats van “privé” of “thuis” wanneer je ergens verbinding maakt waar je niet bekend bent. Die ene instelling verandert hoe zichtbaar je apparaat is voor anderen op hetzelfde netwerk.
Een paar instellingen die je elke keer dat je reist moet controleren:
- Schakel netwerkdetectie en het delen van bestanden en printers uit op openbare netwerken. Veel besturingssystemen doen dit automatisch wanneer je “openbaar” selecteert, maar het is verstandig dit handmatig te controleren.
- Schakel AirDrop of vergelijkbare functies voor het delen van bestanden in de buurt uit, of stel ze in op “alleen contacten” in plaats van “iedereen”.
- Schakel Bluetooth uit wanneer je het niet actief gebruikt, omdat sommige aanvallen Bluetooth als secundair toegangspunt gebruiken.
- Controleer op je mobiele apparaat of je telefoon niet zo is ingesteld dat hij automatisch verbinding maakt met open netwerken of netwerken die je eerder hebt gebruikt.
Deze instellingen controleren kost minder dan twee minuten en blijven van kracht totdat je ze weer wijzigt. Het doel is niet om je apparaat permanent volledig te beveiligen, maar om ervoor te zorgen dat de “openbare” modus waarop je vertrouwt daadwerkelijk werkt en niet nog op een standaardinstelling van de installatiedag staat.
Waarom DNS via HTTPS belangrijk is op gedeelde netwerken
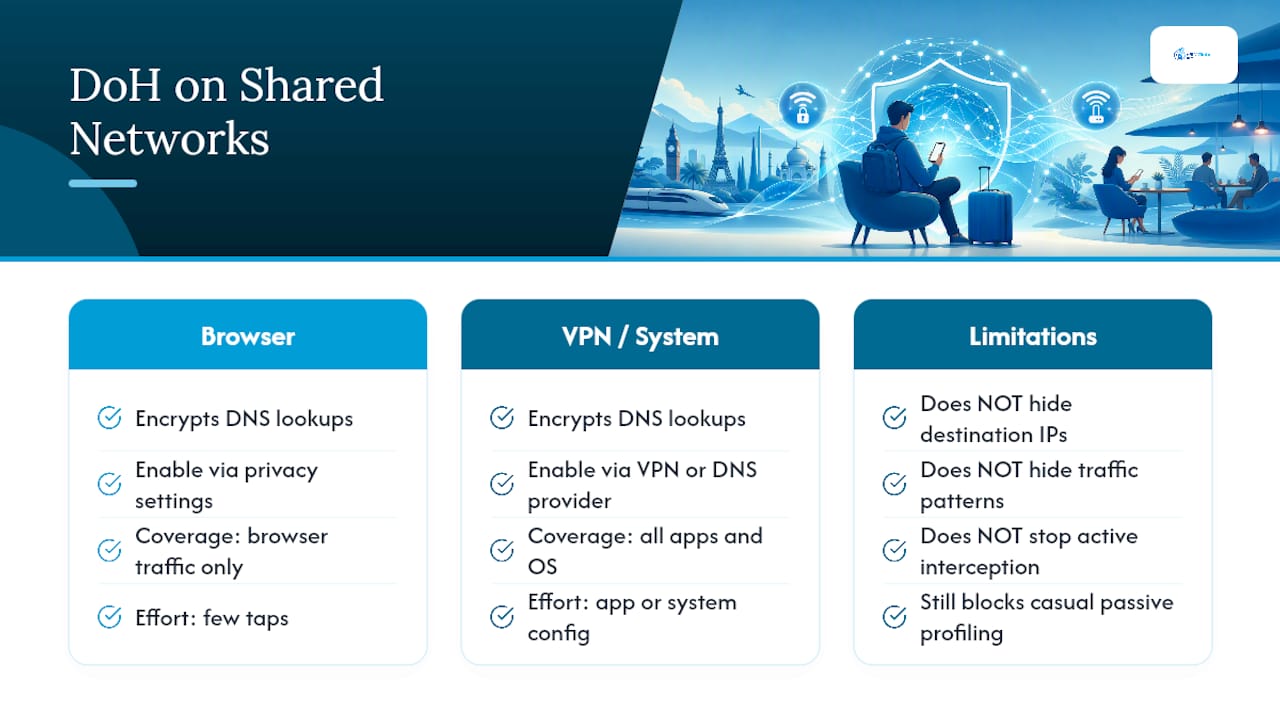
HTTPS versleutelt wat je op een website verstuurt en ontvangt, maar de zoekopdracht die plaatsvindt voordat je browser de pagina überhaupt laadt en die “yourbank.com” naar een IP-adres vertaalt, wordt traditioneel onversleuteld verzonden. Iedereen die het lokale netwerk in de gaten houdt, kan die DNS-query zien en precies weten welke domeinen je bezoekt, zonder ook maar één woord van je daadwerkelijke verkeer te lezen.
DNS via HTTPS (DoH) versleutelt die opzoeking ook en dicht daarmee een van de metadatakloven die HTTPS alleen openlaat. De meeste moderne browsers, waaronder Chrome, Firefox en Safari, ondersteunen DoH standaard, en inschakelen ervan vereist meestal slechts een paar tikken in de privacyinstellingen van de browser in plaats van technische configuratie. Sommige VPN-diensten en aanbieders van beveiligde DNS bieden dezelfde bescherming op besturingssysteemniveau, waardoor ook apps buiten de browser worden beschermd.
Het is geen volledige oplossing. Iemand die je verbinding actief onderschept via een gecompromitteerde gateway kan nog steeds verkeerspatronen en bestemmings-IP-adressen zien, zelfs met versleutelde DNS. Maar voor een netwerkbeheerder of een onbekende die terloops verkeer op dezelfde wifi in een koffiebar afluistert, neemt DoH een gemakkelijke, passieve manier weg om een profiel van je browsegedrag op die verbinding op te bouwen.
Een nep of verdacht netwerk herkennen voordat je verbinding maakt
De IC3 heeft genoeg hotspotfraude gedocumenteerd om een patroon te herkennen: nepnnetwerken lijken meestal bijna juist, niet overduidelijk fout. Aanvallers rekenen erop dat je niet goed controleert.
Let hierop voordat je op verbinden tikt:
- Een netwerknaam die erop lijkt maar niet exact hetzelfde is, zoals “Starbucks-WiFi” in plaats van de werkelijk geregistreerde SSID van de locatie.
- Meerdere netwerken met vrijwel identieke namen, wat meestal betekent dat één echt is en de andere zich voordoen als het echte netwerk.
- Geen wachtwoord nodig op een netwerk dat er wel een zou moeten hebben, vooral bij een bedrijf dat normaal gesproken een gedrukt wachtwoord verstrekt.
- Een captive portal die je vraagt een app, browserextensie of “beveiligingscertificaat” te installeren alleen om online te gaan. Legitieme gast-wifi vereist nooit dat je software installeert.
- Een ongewoon sterk of ongewoon zwak signaal voor de locatie, wat erop kan wijzen dat een frauduleus toegangspunt zich fysiek dichter bij je bevindt dan de echte router.
Vraag bij twijfel een medewerker om de exacte netwerknaam hardop te zeggen in plaats van naar een bord te wijzen, omdat borden gemakkelijker worden aangepast dan het geheugen van mensen over de dagelijkse gang van zaken.
Fysieke beveiligingsgewoonten die minstens zo belangrijk zijn
Digitale verdedigingsmaatregelen helpen niet als iemand over je schouder je scherm meeleest of toekijkt terwijl je een pincode invoert. Shoulder surfing is hightech, vereist geen hackvaardigheden en werkt bijzonder goed op precies de plekken waar openbare wifi het meest wordt gebruikt: drukke gategebieden, treinen en balies van koffiezaken.
Een paar gewoontes dichten die kloof:
- Ga met je rug tegen een muur zitten wanneer je in een openbare ruimte werkt, in plaats van naar buiten gericht te zitten, zodat iedereen achter je je scherm kan zien.
- Gebruik een privacyfilter voor laptops als je regelmatig vanuit cafés of luchthavens werkt.
- Bedek het toetsenblok of draai je lichaam schuin wanneer je een pincode invoert bij een geldautomaat of kaartlezer in de buurt van openbare zitplaatsen.
- Houd apparaten fysiek bij je of haal ze door een tasriem heen, in plaats van ze “even een minuutje” onbeheerd achter te laten terwijl je koffie bestelt.
- Log uit bij gevoelige accounts en vergrendel niet alleen het scherm als je een gedeelde tafel voor enige tijd verlaat.
Hiervoor is geen technische kennis nodig en alles neemt slechts enkele seconden in beslag. Toch is dit de laag die de meeste beveiligingschecklists volledig overslaan, terwijl één blik op een ingetikt wachtwoord alle firewallinstellingen die je eerder hebt geconfigureerd, tenietdoet.
Waarom mobiele verbindingen beter zijn dan openbare wifi voor alles wat ertoe doet
Het patroon bij elk aanvalstype hier is hetzelfde: ze zijn allemaal afhankelijk van een gedeeld netwerk. Verwijder het gedeelde netwerk en evil twins, gecompromitteerde gateways en malware in captive portals hebben simpelweg niets meer om uit te buiten. Dat is de volledige logica achter het beschouwen van mobiele data, of die nu afkomstig is van een persoonlijke hotspot of een eSIM, als de standaard voor gevoelige taken in plaats van als back-upplan.
Voor reizen biedt een eSIM iets wat een hotspot alleen niet kan: datasnelheden en prijzen van de lokale markt, zonder na een lange vlucht op zoek te moeten naar een balie voor fysieke simkaarten. eSIM-abonnementen worden vóór aankomst via een QR-code geactiveerd, waardoor de praktische volgorde simpel is: kopen, activeren, landen, verbinding maken, en dat allemaal zonder het twijfelachtige gastnetwerk van een hotel te gebruiken. Houd ook een back-upplan. Zelfs betrouwbare mobiele dekking kent dode zones, dus het is de moeite waard om vóór vertrek vijf minuten te onderzoeken welke openbare netwerken op je bestemming in elk geval door gerenommeerde locaties worden beheerd.
— Daniel
Maak verbinding voordat je ooit een inlogscherm van een hotel ziet
Een eSIM is het alternatief voor gokken op de wifi van een hotel of luchthaven. In plaats van te hopen dat het gastnetwerk veilig is, kom je al verbonden aan via een privéverbinding met encryptie van de provider, die vóór vertrek rechtstreeks naar je telefoon wordt gestuurd.
Plannen komen binnen enkele seconden na het afrekenen per e-mail aan en worden geactiveerd door een QR-code te scannen - geen simkaartbalie, geen captive portal en geen inlogscherm dat je e-mailadres verzamelt voor een mailinglijst. Op weg naar Singapore? Met het eSIM Singapore-plan ben je online zodra je landt. Op weg naar Zuid-Korea? eSIM Seoul voorziet daar in dezelfde behoefte. Reis je tijdens één trip door meerdere landen? De collectie eSIM Asia omvat zeven gebieden in één plan en eSIM Europe omvat meer dan 30 gebieden. Voor bestemmingen buiten die regio's kun je het volledige aanbod met eSIM Italy, UAE, Thailand en meer bekijken en het plan kiezen dat bij je reisroute past. Koop voordat je vliegt, activeer bij aankomst en vermijd het netwerk dat je niet kunt verifiëren.
Bronnen in dit artikel
- Zijn openbare wifinetwerken veilig? Wat je moet weten - FTC-consumentenadvies over captive portals en de beperkingen van HTTPS
- Fraude melden - FTC-portaal voor meldingen van identiteitsdiefstal en fraude
- IC3-advies over hotspotfraude - richtlijnen van het FBI Internet Crime Complaint Center over evil-twin-netwerken
- Rapporten van Techlicious en SpeedtestHQ over risico's van openbare wifi en versleutelde DNS-praktijken
Veelgestelde vragen
Hoe onveilig is het om verbinding te maken met openbare wifi?
Dat hangt sterk af van het netwerk en van wat je erop doet. Gewoon browsen op HTTPS-sites brengt weinig risico met zich mee, omdat het meeste webverkeer tegenwoordig versleuteld is, maar bankieren, winkelen of inloggen op werkaccounts via openbare wifi blijft echt riskant vanwege evil-twin-netwerken en gecompromitteerde gateways.
Kun je gehackt worden via openbare wifi?
Ja. Aanvallers gebruiken valse hotspots, man-in-the-middle-onderschepping en gecompromitteerde captive portals om wachtwoorden, sessiecookies en financiële informatie te stelen van nietsvermoedende gebruikers. De FTC en IC3 hebben deze aanvalspatronen herhaaldelijk gedocumenteerd.
Waarom moet je voor gevoelige taken geen verbinding maken met openbare wifi?
Omdat een gedeeld netwerk een aanvaller een directe mogelijkheid geeft om verkeer te onderscheppen of je apparaat te misleiden zodat het verbinding maakt met een vervalste versie van dat netwerk. Een privéverbinding via mobiele data, een persoonlijke hotspot of een eSIM vermijdt dat gedeelde aanvalsoppervlak volledig.
Wat is de veiligste manier om verbinding te maken met openbare wifi?
Controleer de exacte netwerknaam bij het personeel, installeer niets via een captive portal, houd het bij HTTPS-sites en gebruik een betrouwbare VPN als je je browsegedrag voor de netwerkbeheerder wilt verbergen. Schakel voor alles waarbij geld of wachtwoorden betrokken zijn over op mobiele data. Met de land- en regioplannen van eSIMGlobe, waaronder eSIM Singapore, kunnen reizigers openbare wifi voor gevoelige taken volledig vermijden.