












सबसे सुरक्षित डिफ़ॉल्ट सरल है: पैसे, कार्य ईमेल या पासवर्ड से जुड़े किसी भी काम के लिए पर्सनल हॉटस्पॉट या eSIM का उपयोग करें, और सार्वजनिक Wi-Fi को केवल ऐसी ब्राउज़िंग के लिए बचाकर रखें, जिसे कोई देख भी ले तो आपको नुकसान न हो। अगर कनेक्ट करने के अलावा कोई विकल्प न हो, तो स्टाफ़ से नेटवर्क का नाम पक्का करें, HTTPS साइटों तक सीमित रहें, और कुछ भी करने से पहले ऑटो-जॉइन और फ़ाइल शेयरिंग बंद कर दें। ये तीन कदम किसी सामान्य एयरपोर्ट नेटवर्क और निजी सेल्युलर कनेक्शन के बीच के अधिकांश अंतर को दूर कर देते हैं।
संक्षेप में:
- पर्सनल हॉटस्पॉट या eSIM का उपयोग एक निजी, एन्क्रिप्टेड कनेक्शन देता है, जो नकली नेटवर्क, मैलवेयर या समझौता किए गए हार्डवेयर से पैदा होने वाले जोखिमों को खत्म करता है।
- HTTPS के बावजूद, DNS लुकअप और सर्वर नेम इंडिकेशन जैसे मेटाडेटा देखी गई डोमेन का खुलासा कर सकते हैं, जिससे साझा नेटवर्क पर पूरी प्राइवेसी के लिए केवल एन्क्रिप्शन पर्याप्त नहीं रहता।
- स्टाफ़ से नेटवर्क का सटीक नाम पक्का करें, ऐसे कैप्टिव पोर्टल से बचें जो ऐप इंस्टॉल करने का अनुरोध करते हैं, और नकली या समझौता किए गए सार्वजनिक Wi-Fi के संपर्क को कम करने के लिए ऑटो-जॉइन बंद करें।
- फ़ाइल शेयरिंग बंद करना, Bluetooth को ऑफ़ करना और डिवाइस को “पब्लिक” नेटवर्क मोड पर सेट करना हमलावरों को आपके डिवाइस का पता लगाने या उस तक पहुँचने से रोकने में मदद करता है।
- नई जगहों की यात्रा कर रहे हैं? पहुँचने से पहले eSIM खरीदकर सक्रिय करने से कैरियर-स्तरीय एन्क्रिप्शन मिलता है और असुरक्षित या छेड़छाड़ किए गए गेस्ट नेटवर्क के संपर्क से बचाव होता है।
विषय-सूची
- सार्वजनिक Wi-Fi पर हमलावर वास्तव में क्या चुरा सकते हैं
- सार्वजनिक Wi-Fi का सुरक्षित उपयोग करने के लिए प्राथमिकता वाली चेकलिस्ट
- निजी हॉटस्पॉट, स्थानीय SIM या eSIM: वास्तव में अधिक सुरक्षित कौन है?
- अतिथि Wi-Fi पर मार्केटिंग डेटा संग्रह सीमित करना
- सार्वजनिक Wi-Fi के लिए अपना फ़ायरवॉल और नेटवर्क सेटिंग्स सेट करना
- साझा नेटवर्क पर DNS ओवर HTTPS क्यों महत्वपूर्ण है
- कनेक्ट करने से पहले किसी नकली या संदिग्ध नेटवर्क की पहचान करना
- भौतिक सुरक्षा की आदतें भी उतनी ही महत्वपूर्ण हैं
- महत्वपूर्ण कामों के लिए सार्वजनिक Wi-Fi से सेल्युलर बेहतर क्यों है
- होटल का लॉगिन स्क्रीन देखने से पहले ही कनेक्ट हो जाएँ
- इस लेख में उपयोग किए गए स्रोत
- अक्सर पूछे जाने वाले प्रश्न
सार्वजनिक Wi-Fi पर हमलावर वास्तव में क्या चुरा सकते हैं
सार्वजनिक Wi-Fi का जोखिम अस्पष्ट नहीं है। यह विशिष्ट है: अनएन्क्रिप्टेड फ़ॉर्म में टाइप किए गए यूज़रनेम और पासवर्ड, ऐसे सेशन कुकीज़ जिनसे कोई आपका पासवर्ड देखे बिना लॉग-इन खाते को हाइजैक कर सकता है, नकली पेजों पर दर्ज बैंकिंग विवरण, पुराने ऐप्स में मौजूद ईमेल सामग्री जो एन्क्रिप्शन छोड़ देते हैं, और ऐसे डिवाइस आइडेंटिफ़ायर जिनसे नेटवर्क ऑपरेटर अलग-अलग यात्राओं के दौरान आपको ट्रैक कर सकता है।
इनमें से ज़्यादातर घटनाएँ कुछ बार-बार दोहराई जाने वाली तरकीबों के ज़रिए होती हैं।
- ईविल ट्विन नेटवर्क: हमलावर “Airport_Free_WiFi” जैसा नाम प्रसारित करते हैं, जो असली नेटवर्क की नकल करता है, और ऑटो-जॉइन पर सेट फ़ोन बिना पूछे उससे जुड़ जाते हैं।
- मैन-इन-द-मिडिल इंटरसेप्शन: हमलावर के नेटवर्क पर आते ही वे आपके और इंटरनेट के बीच बैठकर अनएन्क्रिप्टेड ट्रैफ़िक को पढ़ते या बदलते हैं।
- समझौता किए गए कैप्टिव पोर्टल: लॉगिन पेज को ही हाइजैक कर लिया जाता है और कभी-कभी नकली ब्राउज़र अपडेट दिखाया जाता है, जो वास्तव में मैलवेयर होता है। सुरक्षा शोधकर्ताओं ने इस रणनीति को ClickFix-शैली के हमलों का नाम दिया है।
- कम्प्रोमाइज़ हुआ गेटवे हार्डवेयर: होटल या कॉन्फ़्रेंस के Wi-Fi राउटर स्रोत स्तर पर ही हैक हो जाते हैं, जिसका अर्थ है कि सही नाम वाला नेटवर्क भी खतरनाक हो सकता है।
यहाँ वह बारीकी है जिसे ज़्यादातर गाइड छोड़ देते हैं। HTTPS अब वेब ट्रैफ़िक के बहुत बड़े बहुमत को कवर करता है, और इस बदलाव ने क्लासिक पैकेट-स्निफ़िंग चोरी को वास्तव में कम किया है। लेकिन एन्क्रिप्शन कनेक्शन की सामग्री की सुरक्षा करता है, उसके आसपास के मेटाडेटा की नहीं। स्थानीय नेटवर्क ट्रैफ़िक पर नज़र रखने वाला कोई भी व्यक्ति अक्सर DNS लुकअप और SNI (Server Name Indication) डेटा अब भी देख सकता है, जिससे पता चलता है कि आपने किन डोमेन पर विज़िट की, भले ही वह यह न पढ़ सके कि आपने क्या टाइप किया। सार्वजनिक Wi-Fi सुरक्षा पर FTC का अपना मार्गदर्शन भी यही बात कहता है: HTTPS एक वास्तविक सुधार है, लेकिन लॉगिन पेज, कैप्टिव पोर्टल और अब भी बिना एन्क्रिप्शन डेटा भेजने वाले पुराने ऐप्स का फ़ायदा उठाया जा सकता है। एन्क्रिप्शन ने कल की समस्या हल कर दी। आज की समस्या हल नहीं की।
सार्वजनिक Wi-Fi का सुरक्षित उपयोग करने के लिए प्राथमिकता वाली चेकलिस्ट
सार्वजनिक Wi-Fi की सुरक्षा को एक अकेली सेटिंग नहीं, बल्कि एक क्रम मानें। इन्हें इसी क्रम में करें।
घर से निकलने से पहले:
- OS और ऐप्स के ऑटोमैटिक अपडेट चालू करें, ताकि ज्ञात कमज़ोरियाँ बिना आपके याद रखकर जाँच करने के भी ठीक होती रहें।
- अपने डिवाइस का अंतर्निहित फ़ायरवॉल सक्षम करें।
- पासवर्ड मैनेजर का इस्तेमाल करें, ताकि एक साइट पर चोरी हुआ पासवर्ड हर दूसरी जगह आपकी मास्टर कुंजी न बन जाए।
- बैंकिंग, ईमेल और क्लाउड स्टोरेज के लिए टू-फ़ैक्टर ऑथेंटिकेशन चालू करें या, जहाँ उपलब्ध हो, पासकी का इस्तेमाल करें।
- अपनी Wi-Fi सेटिंग्स में खुले नेटवर्क के लिए ऑटो-जॉइन बंद कर दें।
जैसे ही आप कनेक्ट हों: 6. कर्मचारियों से मौखिक रूप से सटीक SSID की पुष्टि करें। “Hotel_Guest” और “Hotel-Guest” में से अनुमान लगाकर न चुनें। 7. ऐसे किसी भी कैप्टिव पोर्टल अनुरोध को अस्वीकार करें जो ऑनलाइन होने के लिए आपसे कोई ऐप इंस्टॉल करने या “अपडेट” करने को कहे। 8. सर्टिफ़िकेट चेतावनियों पर ध्यान दें। सार्वजनिक Wi-Fi पर ब्राउज़र द्वारा किसी साइट को असुरक्षित बताना ऐसी गड़बड़ी नहीं है जिसे नज़रअंदाज़ कर दें। 9. जब आपको विशेष रूप से नेटवर्क ऑपरेटर से अपनी ब्राउज़िंग छिपाने की ज़रूरत हो, तब किसी प्रतिष्ठित VPN का इस्तेमाल करें।
जब आप यह कर रहे हों: 10. साझा नेटवर्क पर बैंकिंग, टैक्स दाखिल करने और शॉपिंग के लिए लॉगिन करने से पूरी तरह बचें। 11. फ़ाइल और प्रिंटर शेयरिंग बंद कर दें, ताकि उसी नेटवर्क पर मौजूद अन्य लोग आपके डिवाइस को खोज न सकें। 12. बाद में उस नेटवर्क को भूल जाएँ, ताकि आपका डिवाइस अगली बार चुपचाप उससे दोबारा न जुड़ जाए।
अगर आपको संदेह है कि आपका अकाउंट या डिवाइस हैक हो गया है: 13. कोई भी पासवर्ड बदलने से पहले किसी विश्वसनीय कनेक्शन पर स्विच करें; ऐसा कभी भी उसी संदिग्ध नेटवर्क से न करें। 14. ऐसे लॉगिन के लिए हाल की अकाउंट गतिविधि की समीक्षा करें जिन्हें आप पहचानते नहीं हैं। 15. reportfraud.ftc.gov पर पहचान की चोरी या धोखाधड़ी की रिपोर्ट करें, और यदि घटना में वित्तीय नुकसान हुआ है, तो IC3 में शिकायत दर्ज करें।
विशेषज्ञ सुझाव: अपने फ़ोन की सेटिंग में बैंकिंग और कार्य ईमेल ऐप्स को “केवल सेल्युलर डेटा” पर सेट करें। अगर आपका डिवाइस गलती से होटल के हॉटस्पॉट से जुड़ भी जाए, तो वे विशिष्ट ऐप्स कभी भी उसके ज़रिए डेटा प्रसारित नहीं करेंगे।
निजी हॉटस्पॉट, स्थानीय SIM या eSIM: वास्तव में अधिक सुरक्षित कौन है?
निजी हॉटस्पॉट या eSIM साझा नेटवर्क की पूरी समस्या से बचाता है, क्योंकि आपका कनेक्शन ऐसे निजी, कैरियर-एन्क्रिप्टेड सत्र के ज़रिए चलता है, जिसका इस्तेमाल दर्जनों अजनबी भी नहीं कर रहे होते। किसी ईविल ट्विन के ज़रिए धोखा देने की गुंजाइश नहीं होती, क्योंकि धोखा देने के लिए कोई साझा नेटवर्क ही नहीं होता।
यदि आप निजी हॉटस्पॉट इस्तेमाल कर रहे हैं, तो कुछ आदतें महत्वपूर्ण हैं:
- चार अंकों वाले डिफ़ॉल्ट पासवर्ड के बजाय एक मज़बूत, अद्वितीय हॉटस्पॉट पासवर्ड सेट करें।
- इसके सक्रिय रहते Bluetooth और फ़ाइल शेयरिंग बंद रखें।
- संवेदनशील ऐप्स को केवल सेल्युलर नेटवर्क पर चलने के लिए बाध्य करें, ताकि “मुफ़्त” Wi-Fi से जुड़ने की आदत सुरक्षा को बेअसर न कर दे।
इनके बीच समझौते वास्तविक हैं, लेकिन छोटे हैं। हॉटस्पॉट आपके अपने डेटा प्लान का उपयोग करता है, और विदेश में घरेलू कैरियर के रोमिंग शुल्क तेज़ी से महँगे हो जाते हैं। यहीं eSIM यात्रियों के लिए समीकरण बदल देता है। QR कोड के ज़रिए सक्रिय होने में कुछ मिनट लगते हैं, भौतिक SIM बदलने की ज़रूरत नहीं होती, और आपको होटल या एयरपोर्ट के ऐसे बुनियादी ढाँचे पर निर्भर रहने के बजाय गंतव्य देश में कैरियर-स्तरीय एन्क्रिप्शन मिलता है, जिसे आप सत्यापित नहीं कर सकते।
क्या आप सिंगापुर जा रहे हैं या सियोल में ठहरने की योजना बना रहे हैं? eSIMGlobe के eSIM Singapore और eSIM Seoul प्लान ईमेल से तुरंत उपलब्ध हो जाते हैं, इसलिए आप होटल के Wi-Fi लॉगिन स्क्रीन को पूरी तरह छोड़ सकते हैं और पहले से कनेक्ट होकर पहुँच सकते हैं। साझा नेटवर्क की तुलना में eSIM एन्क्रिप्शन कितना बेहतर है, इसकी विस्तृत जानकारी के लिए विदेश में eSIM सुरक्षा और निजता का यह विश्लेषण देखें।
अतिथि Wi-Fi पर मार्केटिंग डेटा संग्रह सीमित करना
कैप्टिव पोर्टल मुख्यतः आपकी जानकारी इकट्ठा करने के लिए होते हैं, आपको प्रमाणित करने के लिए नहीं। कॉफ़ी शॉप, एयरपोर्ट और होटल उस लॉगिन स्क्रीन का इस्तेमाल मार्केटिंग फ़नल के रूप में करते हैं, और जिन शर्तों को स्वीकार करने के लिए आपको मजबूर किया जाता है, वे आमतौर पर मेलिंग सूची में शामिल होने की सहमति भी होती हैं।
कुछ आदतें आपकी वास्तविक पहचान से जुड़ने वाली जानकारी को सीमित कर सकती हैं:
- प्राथमिक इनबॉक्स के बजाय अतिथि Wi-Fi लॉगिन के लिए डिस्पोज़ेबल या उपनाम वाला ईमेल पता इस्तेमाल करें। इसके लिए विशेष रूप से कई मुफ़्त ईमेल प्रदाता उपलब्ध हैं।
- कैप्टिव पोर्टल पर “Google के साथ जारी रखें” या “Facebook के साथ जारी रखें” लॉगिन से बचें। सोशल लॉगिन नेटवर्क ऑपरेटर को आपकी वास्तविक पहचान, आपके सोशल नेटवर्क और उस दिन आपके स्थान के बीच सीधा संबंध दे देते हैं।
- वैकल्पिक प्रोफ़ाइल फ़ील्ड छोड़ दें। नाम और ईमेल अक्सर अनिवार्य होते हैं; जन्मतिथि, फ़ोन नंबर और ज़िप कोड अक्सर वैकल्पिक होते हैं, भले ही फ़ॉर्म में यह स्पष्ट न किया गया हो।
- अतिथि नेटवर्क से जुड़े SMS या ऐप-आधारित लॉयल्टी साइन-अप अस्वीकार करें, जब तक कि आपका वास्तव में दोबारा लौटने का इरादा न हो।
इनमें से कोई भी उपाय किसी दृढ़ निश्चयी हमलावर को नहीं रोकता, लेकिन हर बार अपना ईमेल देखने के लिए होटल की सेवा की शर्तें स्वीकार करने पर होने वाले सामान्य, कानूनी डेटा-संग्रह को सीमित करता है। दोनों जोखिम अलग-अलग हैं: एक सुरक्षा खतरा है, दूसरा गोपनीयता का ऐसा रिसाव है जिसके लिए आप स्वयं सहमति दे रहे हैं। दोनों के साथ एक जैसा व्यवहार करना और समान सुरक्षा उपाय अपनाना, दोनों को नज़रअंदाज़ करने जैसा है।
सार्वजनिक Wi-Fi के लिए अपना फ़ायरवॉल और नेटवर्क सेटिंग्स सेट करना
यदि आपके डिवाइस का अंतर्निर्मित फ़ायरवॉल वास्तव में कॉन्फ़िगर नहीं है, तो वह आपकी अपेक्षा से कम काम कर रहा है। Windows और macOS दोनों पर पुष्टि करें कि फ़ायरवॉल चालू है, फिर किसी अपरिचित जगह से कनेक्ट होने पर नेटवर्क प्रोफ़ाइल को “निजी” या “होम” के बजाय “सार्वजनिक” पर सेट करें। यह एक सेटिंग उसी नेटवर्क पर मौजूद अन्य लोगों के लिए आपके डिवाइस की दृश्यता बदल देती है।
हर बार यात्रा करते समय जाँचने लायक कुछ सेटिंग्स:
- सार्वजनिक नेटवर्क पर नेटवर्क डिस्कवरी और फ़ाइल/प्रिंटर साझाकरण बंद कर दें। जब आप “सार्वजनिक” चुनते हैं, तो कई ऑपरेटिंग सिस्टम यह काम अपने-आप कर देते हैं, लेकिन फिर भी इसे मैन्युअल रूप से जाँचना उपयोगी है।
- AirDrop या ऐसी ही निकटता-आधारित फ़ाइल-साझाकरण सुविधाओं को बंद कर दें, या उन्हें “केवल संपर्क” पर सेट करें, “सभी” पर नहीं।
- जब आप Bluetooth का सक्रिय रूप से उपयोग न कर रहे हों, तो उसे बंद कर दें, क्योंकि कुछ हमले Bluetooth को द्वितीयक प्रवेश बिंदु के रूप में इस्तेमाल करते हैं।
- मोबाइल पर जाँच करें कि आपका फ़ोन खुले या पहले इस्तेमाल किए गए नेटवर्क से अपने-आप कनेक्ट होने के लिए सेट न हो।
इन सेटिंग्स की जाँच करने में दो मिनट से भी कम समय लगता है और आपके दोबारा बदलने तक ये लागू रहती हैं। उद्देश्य आपके डिवाइस को स्थायी रूप से बंदिशों में रखना नहीं है, बल्कि यह सुनिश्चित करना है कि जिस “सार्वजनिक” मोड पर आप निर्भर हैं, वह वास्तव में अपना काम कर रहा हो, न कि सेटअप के दिन से डिफ़ॉल्ट सेटिंग पर पड़ा हो।
साझा नेटवर्क पर DNS ओवर HTTPS क्यों महत्वपूर्ण है
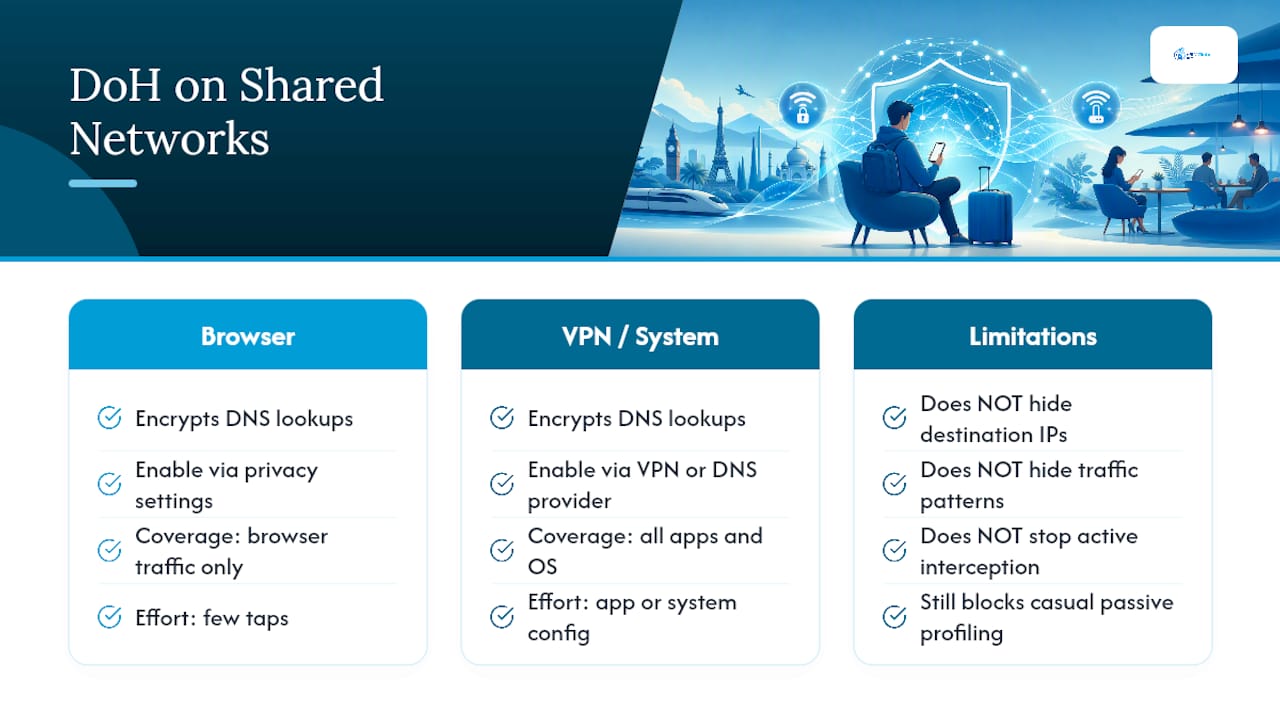
HTTPS किसी वेबसाइट पर आपके द्वारा भेजे और प्राप्त किए जाने वाले डेटा को एन्क्रिप्ट करता है, लेकिन आपके ब्राउज़र द्वारा पेज लोड करने से पहले होने वाला वह लुकअप, जो “yourbank.com” को IP पते में बदलता है, पारंपरिक रूप से खुले रूप में प्रसारित होता रहा है। स्थानीय नेटवर्क की निगरानी करने वाला कोई भी व्यक्ति उस DNS क्वेरी को देख सकता है और ठीक-ठीक जान सकता है कि आप किन डोमेन पर जा रहे हैं, भले ही वह आपके वास्तविक ट्रैफ़िक का एक भी शब्द न पढ़ सके।
DNS over HTTPS (DoH) उस लुकअप को भी एन्क्रिप्ट करता है, जिससे HTTPS अकेले जो मेटाडेटा अंतराल खुला छोड़ देता है, वह बंद हो जाता है। Chrome, Firefox और Safari समेत अधिकांश आधुनिक ब्राउज़र मूल रूप से DoH का समर्थन करते हैं, और इसे सक्षम करने के लिए आम तौर पर किसी तकनीकी कॉन्फ़िगरेशन के बजाय ब्राउज़र की गोपनीयता सेटिंग्स में कुछ टैप करने पड़ते हैं। कुछ VPN सेवाएँ और सुरक्षित DNS प्रदाता ऑपरेटिंग सिस्टम स्तर पर भी यही सुरक्षा प्रदान करते हैं, जिससे ब्राउज़र के बाहर के ऐप्स भी सुरक्षित हो जाते हैं।
यह पूर्ण समाधान नहीं है। समझौता किए गए गेटवे के माध्यम से आपके कनेक्शन को सक्रिय रूप से इंटरसेप्ट करने वाला व्यक्ति एन्क्रिप्टेड DNS के बावजूद ट्रैफ़िक पैटर्न और गंतव्य IP देख सकता है। लेकिन किसी नेटवर्क ऑपरेटर या उसी कॉफ़ी शॉप Wi-Fi पर ट्रैफ़िक को यूँ ही सूँघने वाले अजनबी के लिए, DoH उस कनेक्शन पर आपकी ब्राउज़िंग की प्रोफ़ाइल बनाने का एक आसान, निष्क्रिय तरीका हटा देता है।
कनेक्ट करने से पहले किसी नकली या संदिग्ध नेटवर्क की पहचान करना
IC3 ने हॉटस्पॉट घोटालों के इतने मामले दर्ज किए हैं कि एक पैटर्न उभरकर सामने आया है: नकली नेटवर्क स्पष्ट रूप से गलत नहीं, बल्कि लगभग सही दिखाई देते हैं। हमलावर इस बात पर निर्भर करते हैं कि आप बारीकी से जाँच नहीं करेंगे।
इन पर ध्यान दें, इससे पहले कि आप कनेक्ट पर टैप करें:
- ऐसा नेटवर्क नाम जो मिलता-जुलता हो लेकिन बिल्कुल समान न हो, जैसे स्थल के वास्तविक पंजीकृत SSID के बजाय “Starbucks-WiFi”।
- लगभग एक जैसे नाम वाले कई नेटवर्क, जिनका आम तौर पर मतलब होता है कि एक वास्तविक है और बाकी दूसरों का रूप धारण करने वाले नकली नेटवर्क हैं।
- ऐसे नेटवर्क पर पासवर्ड की आवश्यकता न होना, जिस पर पासवर्ड होना चाहिए, खासकर किसी ऐसे व्यवसाय में जहाँ आम तौर पर मुद्रित पासवर्ड दिया जाता है।
- ऐसा कैप्टिव पोर्टल जो ऑनलाइन होने के लिए आपसे कोई ऐप, ब्राउज़र एक्सटेंशन या “सुरक्षा प्रमाणपत्र” इंस्टॉल करने को कहे। वैध अतिथि Wi-Fi के लिए सॉफ़्टवेयर इंस्टॉल करना कभी आवश्यक नहीं होता।
- स्थान के लिए असामान्य रूप से मजबूत या असामान्य रूप से कमजोर सिग्नल, जो यह संकेत दे सकता है कि कोई नकली एक्सेस पॉइंट वास्तविक राउटर की तुलना में आपके अधिक करीब है।
जब संदेह हो, तो किसी कर्मचारी से नेटवर्क का सटीक नाम ज़ोर से बताने के लिए कहें, न कि किसी संकेत-पट्टी की ओर इशारा करने के लिए, क्योंकि लोगों की रोज़मर्रा की कार्यप्रणाली की याददाश्त की तुलना में संकेत-पट्टियों के साथ छेड़छाड़ करना आसान होता है।
भौतिक सुरक्षा की आदतें भी उतनी ही महत्वपूर्ण हैं
अगर कोई आपके कंधे के ऊपर से स्क्रीन पढ़ रहा हो या आपको PIN टाइप करते देख रहा हो, तो डिजिटल सुरक्षा उपाय बेअसर हो जाते हैं। शोल्डर सर्फिंग कम-तकनीकी तरीका है, इसमें हैकिंग कौशल की ज़रूरत नहीं होती, और यह खास तौर पर उन्हीं जगहों पर प्रभावी होता है जहाँ सार्वजनिक Wi-Fi का सबसे अधिक इस्तेमाल होता है: भीड़-भरे गेट क्षेत्र, ट्रेन के डिब्बे और कॉफी शॉप के काउंटर।
कुछ आदतें इस अंतर को भर देती हैं:
- सार्वजनिक जगह पर काम करते समय दीवार की ओर पीठ करके बैठें, बाहर की ओर नहीं, ताकि आपके पीछे मौजूद कोई भी व्यक्ति आपकी स्क्रीन न देख सके।
- अगर आप नियमित रूप से कैफ़े या एयरपोर्ट से काम करते हैं, तो लैपटॉप पर प्राइवेसी स्क्रीन फ़िल्टर का इस्तेमाल करें।
- सार्वजनिक बैठने की जगह के पास ATM या कार्ड रीडर पर PIN डालते समय कीपैड ढकें या अपने शरीर का कोण ऐसा रखें कि वह दिखाई न दे।
- डिवाइस को अपने पास रखें या बैग की पट्टी में लपेटकर सुरक्षित रखें; कॉफी ऑर्डर करते समय उन्हें “बस एक मिनट” के लिए भी बिना निगरानी न छोड़ें।
- अगर आप किसी साझा टेबल से कुछ देर के लिए दूर जा रहे हों, तो संवेदनशील खातों से लॉग आउट करें, केवल स्क्रीन लॉक न करें।
इनमें से किसी के लिए तकनीकी जानकारी की ज़रूरत नहीं है और सब कुछ कुछ ही सेकंड में हो जाता है। फिर भी, अधिकांश सुरक्षा चेकलिस्ट इस परत को पूरी तरह छोड़ देती हैं, जबकि टाइप किया गया पासवर्ड चोरी-छिपे देख लेना आपके पहले से कॉन्फ़िगर किए गए हर फ़ायरवॉल सेटिंग को निष्प्रभावी कर सकता है।
महत्वपूर्ण कामों के लिए सार्वजनिक Wi-Fi से सेल्युलर बेहतर क्यों है
यहाँ बताए गए हर तरह के हमले में एक ही पैटर्न है: वे सभी साझा नेटवर्क पर निर्भर करते हैं। साझा नेटवर्क हटा दें, और ईविल ट्विन, समझौता किए गए गेटवे तथा कैप्टिव पोर्टल मैलवेयर के पास शोषण करने के लिए कुछ नहीं बचेगा। संवेदनशील कामों के लिए सेल्युलर डेटा - चाहे निजी हॉटस्पॉट से हो या eSIM से - को बैकअप योजना के बजाय डिफ़ॉल्ट मानने के पीछे यही पूरी सोच है।
खास तौर पर यात्रा के लिए, eSIM वह सुविधा देता है जो अकेला हॉटस्पॉट नहीं दे सकता: किसी लंबी उड़ान के बाद फिज़िकल SIM काउंटर ढूँढे बिना स्थानीय बाज़ार की डेटा स्पीड और कीमतें। eSIM प्लान आपके उतरने से पहले ही QR कोड के ज़रिए सक्रिय हो जाते हैं, यानी व्यावहारिक क्रम है - खरीदें, सक्रिय करें, उतरें, कनेक्ट हों - और इस दौरान होटल के संदिग्ध अतिथि नेटवर्क को छूने की भी ज़रूरत नहीं पड़ती। एक बैकअप योजना भी रखें। भरोसेमंद सेल्युलर कवरेज में भी डेड ज़ोन होते हैं, इसलिए आपके गंतव्य पर कौन-से सार्वजनिक नेटवर्क कम-से-कम प्रतिष्ठित स्थानों द्वारा संचालित हैं, यह जानने के लिए जाने से पहले पाँच मिनट शोध करना उपयोगी है।
— Daniel
होटल का लॉगिन स्क्रीन देखने से पहले ही कनेक्ट हो जाएँ
eSIM होटल या एयरपोर्ट के Wi-Fi पर जोखिम लेने का विकल्प है। अतिथि नेटवर्क सुरक्षित है या नहीं, इसकी उम्मीद करने के बजाय, आप पहले से कनेक्टेड होकर उतरते हैं - एक निजी, कैरियर-एन्क्रिप्टेड कनेक्शन के ज़रिए, जो रवाना होने से पहले सीधे आपके फ़ोन पर पहुँचाया जाता है।
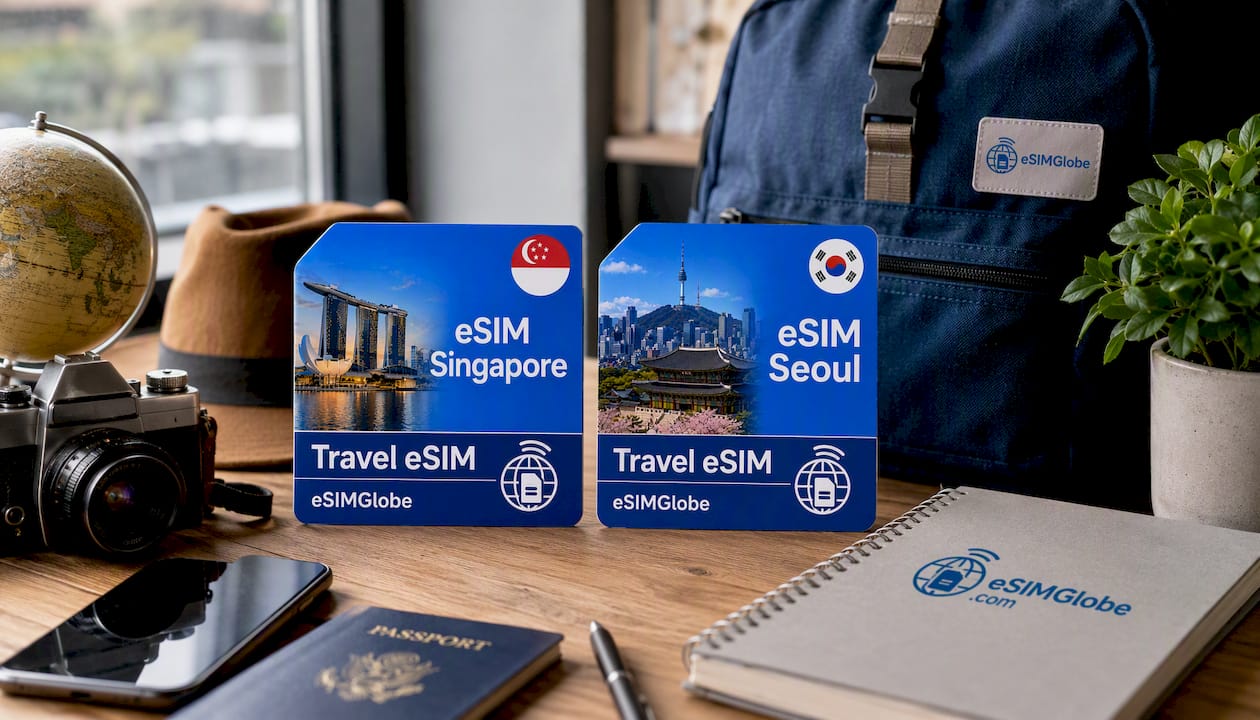
चेकआउट के कुछ ही सेकंड बाद योजनाएँ ईमेल से प्राप्त हो जाती हैं और QR कोड स्कैन करके सक्रिय की जाती हैं; न SIM काउंटर की ज़रूरत, न कैप्टिव पोर्टल, न ही मेलिंग सूची के लिए आपका ईमेल इकट्ठा करने वाली लॉगिन स्क्रीन। सिंगापुर जा रहे हैं? eSIM Singapore योजना आपको उतरते ही ऑनलाइन कर देती है। दक्षिण कोरिया जा रहे हैं? eSIM Seoul वहाँ भी यही सुविधा देता है। एक ही यात्रा में कई देशों में जा रहे हैं? eSIM Asia संग्रह एक योजना के तहत सात क्षेत्रों को कवर करता है, और eSIM Europe 30 से अधिक क्षेत्रों को कवर करता है। इन क्षेत्रों के बाहर के गंतव्यों के लिए eSIM Italy, UAE, Thailand और अन्य विकल्पों का पूरा चयन देखें और अपनी यात्रा योजना के अनुसार सही योजना चुनें। उड़ान भरने से पहले खरीदें, पहुँचने पर सक्रिय करें और ऐसे नेटवर्क से बचें जिसे आप सत्यापित नहीं कर सकते।
इस लेख में उपयोग किए गए स्रोत
- क्या सार्वजनिक Wi-Fi नेटवर्क सुरक्षित हैं? आपको क्या जानना चाहिए — कैप्टिव पोर्टल और HTTPS की सीमाओं पर FTC उपभोक्ता मार्गदर्शन
- धोखाधड़ी की रिपोर्ट करें — पहचान की चोरी और धोखाधड़ी की रिपोर्ट के लिए FTC पोर्टल
- हॉटस्पॉट घोटालों पर IC3 की सलाह — ईविल ट्विन नेटवर्क के बारे में FBI Internet Crime Complaint Center का मार्गदर्शन
- सार्वजनिक Wi-Fi के जोखिमों और एन्क्रिप्टेड DNS प्रथाओं पर Techlicious और SpeedtestHQ की रिपोर्टिंग
अक्सर पूछे जाने वाले प्रश्न
सार्वजनिक Wi-Fi से कनेक्ट करना कितना असुरक्षित है?
यह नेटवर्क और उस पर आपके किए जाने वाले काम पर बहुत अधिक निर्भर करता है। HTTPS साइटों पर सामान्य ब्राउज़िंग में जोखिम कम होता है, क्योंकि अब अधिकांश वेब ट्रैफ़िक एन्क्रिप्टेड होता है, लेकिन सार्वजनिक Wi-Fi पर बैंकिंग, खरीदारी या कार्य खातों में लॉग इन करना ईविल ट्विन नेटवर्क और हैक किए गए गेटवे के कारण वास्तव में जोखिमपूर्ण बना रहता है।
क्या सार्वजनिक Wi-Fi पर हैक होना संभव है?
हाँ। हमलावर अनजान उपयोगकर्ताओं के पासवर्ड, सेशन कुकी और वित्तीय जानकारी चुराने के लिए नकली हॉटस्पॉट, मैन-इन-द-मिडल इंटरसेप्शन और हैक किए गए कैप्टिव पोर्टल का उपयोग करते हैं। FTC और IC3, दोनों ने इन हमले के तरीकों का बार-बार दस्तावेज़ीकरण किया है।
संवेदनशील कामों के लिए आपको सार्वजनिक Wi-Fi से कनेक्ट क्यों नहीं करना चाहिए?
क्योंकि साझा नेटवर्क हमलावर को ट्रैफ़िक को इंटरसेप्ट करने या आपके डिवाइस को उस नेटवर्क के नकली संस्करण से जुड़ने के लिए धोखा देने का सीधा रास्ता देता है। व्यक्तिगत हॉटस्पॉट या eSIM के ज़रिए निजी सेल्युलर कनेक्शन इस साझा हमले की संभावना को पूरी तरह समाप्त कर देता है।
सार्वजनिक Wi-Fi से कनेक्ट करने का सबसे सुरक्षित तरीका क्या है?
स्टाफ से नेटवर्क का सटीक नाम पक्का कर लें, कैप्टिव पोर्टल के ज़रिए कुछ भी इंस्टॉल करने से बचें, HTTPS साइटों का उपयोग करें, और यदि आपको नेटवर्क ऑपरेटर से अपनी ब्राउज़िंग छिपानी हो तो भरोसेमंद VPN इस्तेमाल करें। पैसे या पासवर्ड से जुड़े किसी भी काम के लिए इसके बजाय सेल्युलर डेटा पर स्विच करें। eSIMGlobe की देश और क्षेत्रीय योजनाएँ, जिनमें eSIM Singapore भी शामिल है, यात्रियों को संवेदनशील कामों के लिए सार्वजनिक Wi-Fi का पूरी तरह उपयोग न करने देती हैं।